「MS11-073」を悪用する新たな標的型攻撃を検出、dllファイルに要注意(シマンテック) | ScanNetSecurity
2026.11.16(月)

「MS11-073」を悪用する新たな標的型攻撃を検出、dllファイルに要注意(シマンテック)

シマンテックは、Microsoft Office「MS11-073」の脆弱性を悪用する新たな標的型攻撃を検出したとブログで発表した。

脆弱性と脅威 脅威動向
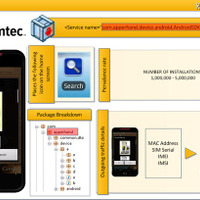
株式会社シマンテックは2月10日、Microsoft Office「MS11-073」の脆弱性を悪用する新たな標的型攻撃を検出したとブログで発表した。この攻撃には2つのファイルセットが使用されており、Microsoft Wordの文書ファイルと .dllファイルがペアになっている点で一般的な標的型攻撃と異なっている。この脆弱性の悪用では、Wordの文書ファイルに埋め込まれたActiveXコントロールが使用される。Word文書を開くと、ActiveXコントロールによって「fputlsat.dll」が呼び出されるが、このファイルの名前は、Microsoft Office FrontPage Client Utility Libraryで使われる正規の .dll ファイルと同じもの。

この悪用に成功するとマルウェアがシステム上に投下される。.dll ファイルが機能するには、ファイル名がfputlsat.dllでなければならないので、メールで文書ファイルとともにこの名前のファイルが送られてきた場合は警戒が必要としている。悪用に成功するとfputlsat.dllが削除され、Thumbs.dbファイルと置き換えられる。攻撃者がThumbs.dbを使うのは、サムネイルビューの使用時にWindowsによって作成される共通ファイルがこのファイル名であるため。また、このファイルは、デフォルト設定ではコンピュータの標準ビューに表示されない。同社では標的型攻撃を受けるリスク低減のため、MS11-073を含む最新のパッチを適用するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. 「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

    「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

ランキングをもっと見る
PageTop