ハッカーがオンライン・バンキングのセキュリティ・デバイスを「出し抜く」可能性~研究者が二要素認証へのマルウェア脅威を調査(The Register) | ScanNetSecurity
2026.09.16(水)

ハッカーがオンライン・バンキングのセキュリティ・デバイスを「出し抜く」可能性~研究者が二要素認証へのマルウェア脅威を調査(The Register)

経営コンサルタントErnst & Youngのセキュリティ専門家Hugh Callaghanは、詐欺の可能性を低下させるには、銀行は複数のセキュリティ対策を行う必要があると述べている。

国際 TheRegister
ハッカーたちはすでに、マルウェアを使用して、オンライン・バンキングの最新世代セキュリティ・デバイスを出し抜ける可能性があると、セキュリティ・ウオッチャーが警告している。

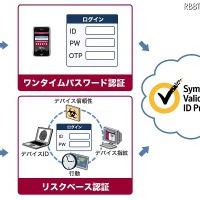
BBC Clickによる調査が、バークレーズ銀行のPINSentry、香港上海銀行のSecureKeyといったバンキング認証デバイスにより提供されるセキュリティに、弱点がある可能性を示している。このような二要素認証デバイスの使用は、ハッカーが顧客を騙して銀行のログイン・パスワードを提供させたとしても、オンライン・バンキング・アカウントには侵入できないことを意味している。

しかし、ベーシックなフィッシング攻撃は失敗しても、ハッカーがマルウェアを使用して、ユーザーとバンキング・サイトとの通信をモニターし、変更する可能性は残る。ハッカーが偽のバンキングWebサイトを準備し、自分のアカウントにログインしようとしているユーザーに、オンライン・ログイン証明書と、例えば毎分変更される疑似乱数であるPINSentryコードの双方を入力するよう求めることは可能だ。この情報はサイバー詐欺師が本物の銀行サイトにログインし、顧客のふりをして、不正な送金や他の支払いなどを行うことを可能にする…

※本記事は有料版に全文を掲載します

© The Register.


(翻訳:中野恵美子
略歴:翻訳者・ライター

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に

    大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に

  2. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  3. 保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性

    保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性

  4. 町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

    町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

  5. 鳥取県環境放射線モニタリングシステムにランサムウェア攻撃、副サーバは被害受けず放射線モニタリングに影響なし

    鳥取県環境放射線モニタリングシステムにランサムウェア攻撃、副サーバは被害受けず放射線モニタリングに影響なし

ランキングをもっと見る
PageTop