検出や削除を困難にする機能を備えた標的型攻撃をアジア圏で確認(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

検出や削除を困難にする機能を備えた標的型攻撃をアジア圏で確認(トレンドマイクロ)

トレンドマイクロは、アジア各国にわたる標的型攻撃に、「Remote Access Tool(RAT)」である「RARSTONE」が利用されていることを確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
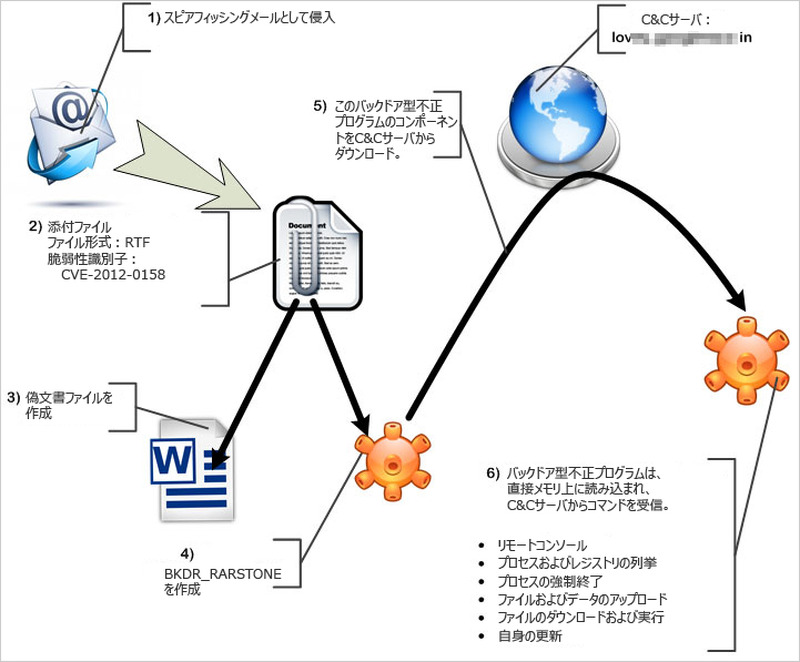
RARSTONEが利用された標的型攻撃の流れ
RARSTONEが利用された標的型攻撃の流れ 全 1 枚 拡大写真
トレンドマイクロ株式会社は6月14日、アジア各国にわたる標的型攻撃に、「Remote Access Tool(RAT)」である「RARSTONE」が利用されていることを確認したと同社ブログで発表した。RARSTONEは、RATとして古くから知られている「PlugX」と類似した特徴を持つもので、4月にはソーシャルエンジニアリングの手口として「ボストン・マラソン同時爆破事件」に便乗した標的型攻撃において、このRATが利用された。

今回、確認された攻撃では、電気通信事業、石油・ガス事業、政府機関、メディアなどといった複数の産業が狙われていた。また、標的となった組織は、インドやマレーシア、シンガポール、ベトナムなどさまざまな国を拠点としている。同社では、この標的型攻撃キャンペーンを適切に把握するために、関連攻撃で確認された共通のユーザエージェントの文字列「NOKIAN95/WEB」にちなみ「Naikon」と呼んでいる。

攻撃では、標的となった組織を焦点を定めたスピアフィッシング攻撃によって仕掛けられており、アジア太平洋地域における外交関連協議に関連するメッセージが悪用されていた。メールには、「Windows コモン コントロール」に存在する古い脆弱性「CVE-2012-0158」を利用する不正な文書ファイルが添付されており、これを開くとバックドアが作成され、C&Cサーバからコンポーネントをダウンロードする。特に「Uninstall レジストリ キー」からインストーラのプロパティを入手する機能を搭載していることが特徴で、明らかにセキュリティ専門家の調査を困難にさせるようとする意図が見えるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

ランキングをもっと見る
PageTop