スパムボット「Stealrat」により20万近いサイトが改ざん、確認方法を紹介(トレンドマイクロ) | ScanNetSecurity
2026.11.07(土)

スパムボット「Stealrat」により20万近いサイトが改ざん、確認方法を紹介(トレンドマイクロ)

トレンドマイクロは、Webサイト管理者が自身のWebサイトが改ざんされていないか、またスパムボット「Stealrat」の一部として悪用されていないかの確認方法についてブログで説明している。

脆弱性と脅威 脅威動向
改ざんされたWebサイト内で確認されたスパム送信用スクリプト
改ざんされたWebサイト内で確認されたスパム送信用スクリプト 全 2 枚 拡大写真
トレンドマイクロ株式会社は8月7日、約19万5千もの改ざんされたドメインおよびIPアドレスを特定したことから、Webサイト管理者が自身のWebサイトが改ざんされていないか、またスパムボット「Stealrat」の一部として悪用されていないかの確認方法について、同社ブログで説明している。「Stealrat」は、アダルト関連や偽医薬品関連のスパムメールを頻繁に送信することが確認されているスパムボットで、同社はここ数カ月、積極的に監視している。

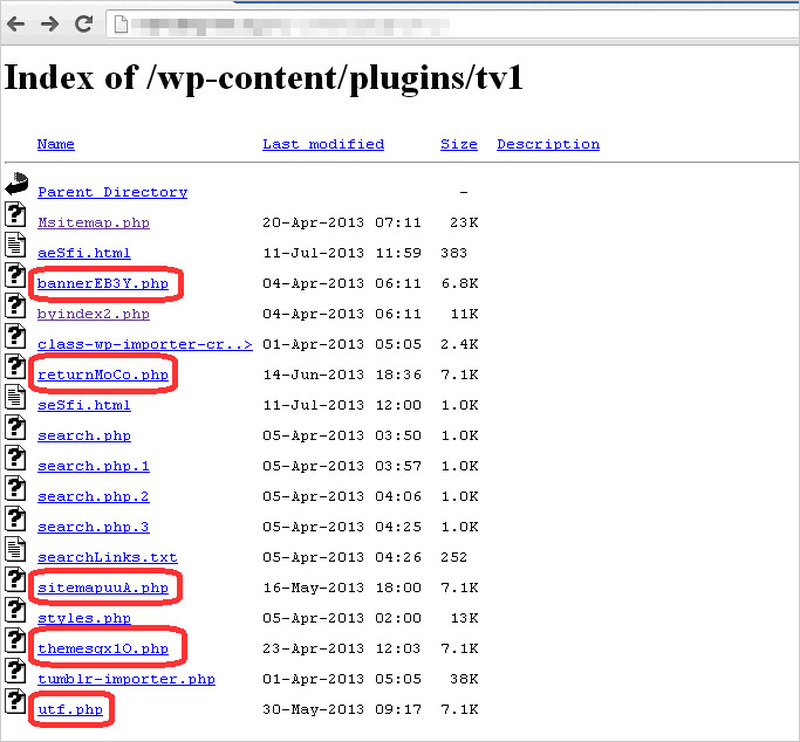
今回、確認された改ざんサイトは、このスパムボットを操作するサイバー犯罪者が脆弱性を抱えるCMSを使用するWebサイトを悪用しているという共通点があった。確認したCMSとして、「WordPress」「Joomla」「Drupal」を挙げている。サイト改ざんの確認方法として、このスパムボットのスクリプトのファイル名として通常「sm13e.php」あるいは「sm14e.php」が用いられていることから、こうしたファイル名の存在について確認すべきとしている。ただし、ファイル名は変更される場合も想定されることから、見覚えのないPHPファイルがあるかどうかの確認も必要となる。また、特定の文字列を検索する方法も紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop