個人情報が記載された課題申請書PDFファイルが閲覧可能な状態に(JST) | ScanNetSecurity
2026.10.30(金)

個人情報が記載された課題申請書PDFファイルが閲覧可能な状態に(JST)

JSTは、課題審査のために評価委員が使う評価システムにある課題申請書PDFファイルが、審査期間中に一般からも閲覧可能な状態となっていたことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
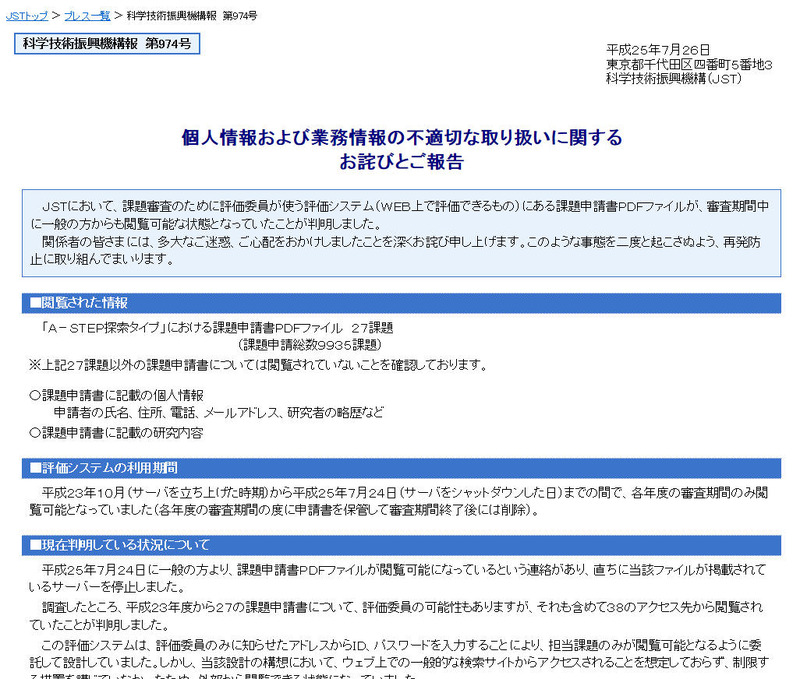
JSTによる発表
JSTによる発表 全 1 枚 拡大写真
科学技術振興機構(JST)は7月26日、課題審査のために評価委員が使う評価システム(Web上で評価できるもの)にある課題申請書PDFファイルが、審査期間中に一般からも閲覧可能な状態となっていたことが判明したと発表した。これは7月24日、一般の方より課題申請書PDFファイルが閲覧可能になっているという連絡があり、直ちに当該ファイルが掲載されているサーバを停止したというもの。調査の結果、平成23年度から27の課題申請書について、評価委員の可能性もあるものの、それも含めて38のアクセス先から閲覧されていたことが判明した。

課題申請書PDFファイルには、申請者の氏名、住所、電話、メールアドレス、研究者の略歴など、また研究内容が記載されていた。同評価システムは、評価委員のみに知らせたアドレスからID・パスワードを入力することにより、担当課題のみが閲覧可能となるように委託して設計していた。しかし、当該設計の構想において、Web上での一般的な検索サイトからアクセスされることを想定しておらず、制限する措置を講じていなかったため、外部から閲覧できる状態になっていたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop