Amebaに4か月にわたり不正ログイン、約24万IDが対象(サイバーエージェント) | ScanNetSecurity
2026.10.30(金)

Amebaに4か月にわたり不正ログイン、約24万IDが対象(サイバーエージェント)

 サイバーエージェントは12日、同社が運営する「Ameba」において、登録ユーザー本人以外による不正なログインが発生していたことを発表した。発生期間は4月6日~8月3日で、対象となったIDは、現時点で243,266件と見られる。

インシデント・事故 インシデント・情報漏えい
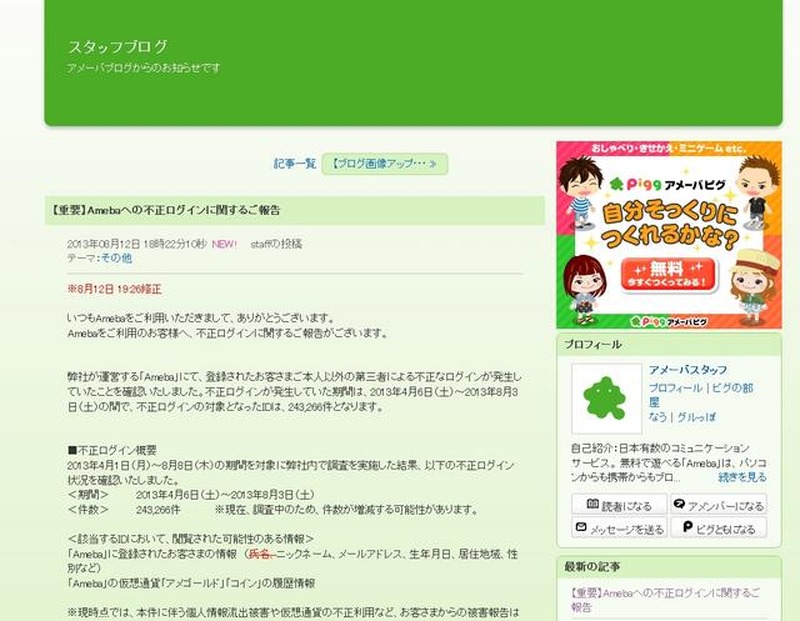
アメーバブログスタッフからの発表(抜粋)
アメーバブログスタッフからの発表(抜粋) 全 2 枚 拡大写真
 サイバーエージェントは12日、同社が運営する「Ameba」において、登録ユーザー本人以外による不正なログインが発生していたことを発表した。発生期間は4月6日~8月3日で、対象となったIDは、現時点で243,266件と見られる。

 8月8日~8月11日の期間に、同社が調査を行ったところ、断続的な不正ログインが確認された(調査対象期間:4月1日~8月8日)。「Ameba」に登録された個人情報(ニックネーム、メールアドレス、生年月日、居住地域、性別など)、「Ameba」の仮想通貨「アメゴールド」「コイン」の履歴情報が閲覧された可能性があるという。現時点では、本件に伴う個人情報流出被害や仮想通貨の不正利用などは確認されていない。

 これを受けサイバーエージェントでは、不正ログインを受けた243,266件のアメーバIDユーザーに対し、不正ログインがあった事実と、パスワードの変更対応の依頼、ログインが出来ないなどの問題事象があった場合の問い合わせ方法など、個別にメールを送信しているとのこと。同時に、渋谷警察署生活安全課に不正ログインに関する被害を提出した。

「Ameba」、4ヵ月にわたり不正ログイン被害……約24万IDが対象

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  5. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

ランキングをもっと見る
PageTop