「WhatsApp」の通知を装うスパムメールを確認、標的はモバイル端末(トレンドマイクロ) | ScanNetSecurity
2026.10.03(土)

「WhatsApp」の通知を装うスパムメールを確認、標的はモバイル端末(トレンドマイクロ)

トレンドマイクロは、新たな手法を利用したモバイルの脅威を確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
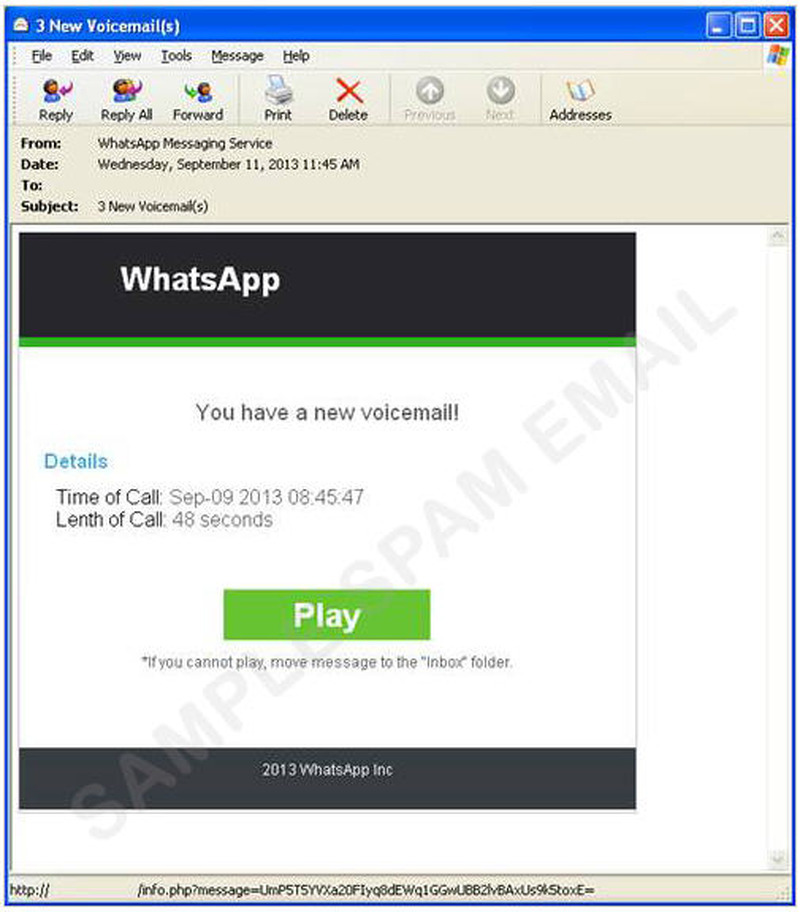
“Whatsapp” からの通知を装った Eメール
“Whatsapp” からの通知を装った Eメール 全 2 枚 拡大写真
トレンドマイクロ株式会社は9月17日、新たな手法を利用したモバイルの脅威を確認したと同社ブログで発表した。同社では9月12日、スマートフォン向けのクロスプラットフォームチャットアプリである「WhatsApp」の通知を装った複数のスパムメールを確認した。問題のメッセージには、新たなボイスメールが届いたことが記載されている。そして着信があった時間や通話の時間などの詳細を記載することで、正規の通知のように偽装している。

PC上では、偽通知メールのボタン「Play」を誤ってクリックした場合、不正な Webサイトへ誘導されることになる。この不正なWebサイトは、ユーザのブラウザが古いバージョンであるため、更新が必要であることを警告する。そして、ユーザがダウンロードボタンをクリックしてしまうと、不正プログラムがPC上へダウンロードされる。しかし、この脅威が狙うのはPCではなくモバイル端末であることが明白としている。

Android 端末上では、この不正なWebサイトから「browser_update_installer.apk」(「ANDROIDOS_OPFAKE.CTD」として検出)がダウンロードされる。このファイルは「Browser 6.5」という名称のブラウザに偽装されており、ダウンロードが始まるとHTMLファイルを表示する。ユーザが誤ってボタン「Agree」をタップすると、特定の電話番号にテキストメッセージを送信する。またこの不正プログラムは、他のアプリを端末上にダウンロードさせるように促す。iOSでも「Agree」をタップするとダウンロードを示すプログレスバーが表示されるが、実際にダウンロードは行われない。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

    払戻し申請を行った顧客1,463件の個人情報が漏えい ~ イープラスに不正アクセス

  5. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

ランキングをもっと見る
PageTop