KADOKAWAのWebサイトが改ざん被害、閲覧でウイルス感染の可能性(KADOKAWA) | ScanNetSecurity
2026.10.25(日)

KADOKAWAのWebサイトが改ざん被害、閲覧でウイルス感染の可能性(KADOKAWA)

KADOKAWAは、同社ホームページの一部が第三者からの不正アクセスにより改ざんされていたことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
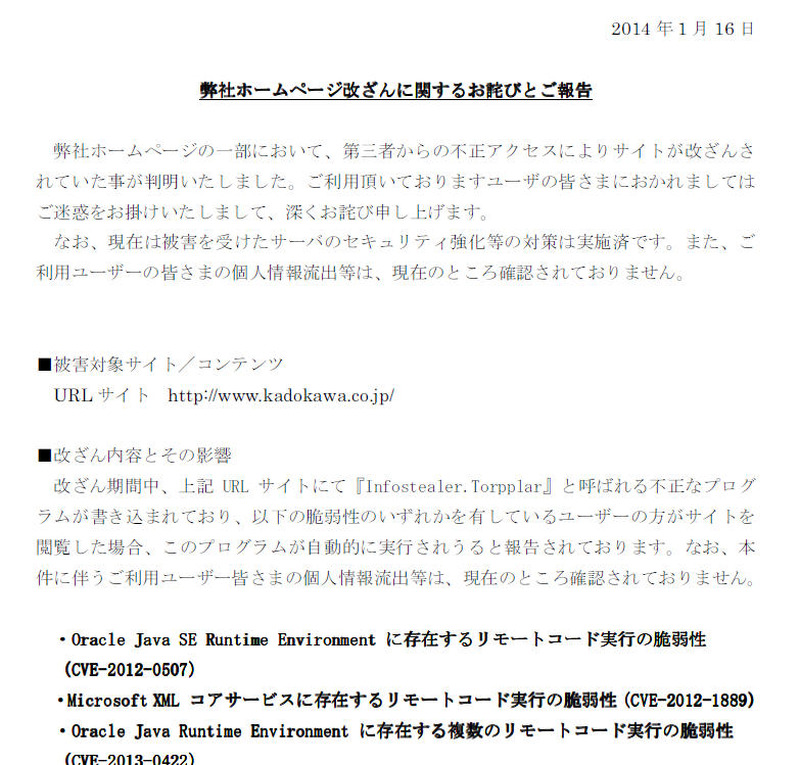
KADOKAWAによる発表
KADOKAWAによる発表 全 1 枚 拡大写真
株式会社KADOKAWAは1月16日、同社ホームページの一部が第三者からの不正アクセスにより改ざんされていたことが判明したと発表した。これは1月7日0時49分から1月8日13時7分の間、http://www.kadokawa.co.jp/のサイトにおいて「Infostealer.Torpplar」と呼ばれる不正なプログラムが書き込まれていたというもの。現在は被害を受けたサーバのセキュリティ強化を対策済だという。

Oracle Java(CVE-2012-0507、CVE-2013-0422、CVE-2013-2465)、Microsoft Windows(CVE-2012-1889)、Adobe Flash Player(CVE-2013-0634)の脆弱性のいずれかを有しているユーザがサイトを閲覧した場合、このプログラムが自動的に実行される可能性がある。なお、本件に伴うユーザの個人情報流出などは、現在のところ確認されていないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  3. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  4. GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

    GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

  5. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

ランキングをもっと見る
PageTop