「認証局自身の電子証明書」に脆弱性による危険のないことを確認(JIPDEC、NICT) | ScanNetSecurity
2026.11.08(日)

「認証局自身の電子証明書」に脆弱性による危険のないことを確認(JIPDEC、NICT)

JIPDECと NICTは、NICTが開発した検証ツールを用いて、電子署名・認証制度に基づく認定認証業務において重要な役割を果たしている「認証局自身の電子証明書」について、脆弱性による危険がないことを確認したと発表した。

製品・サービス・業界動向 業界動向
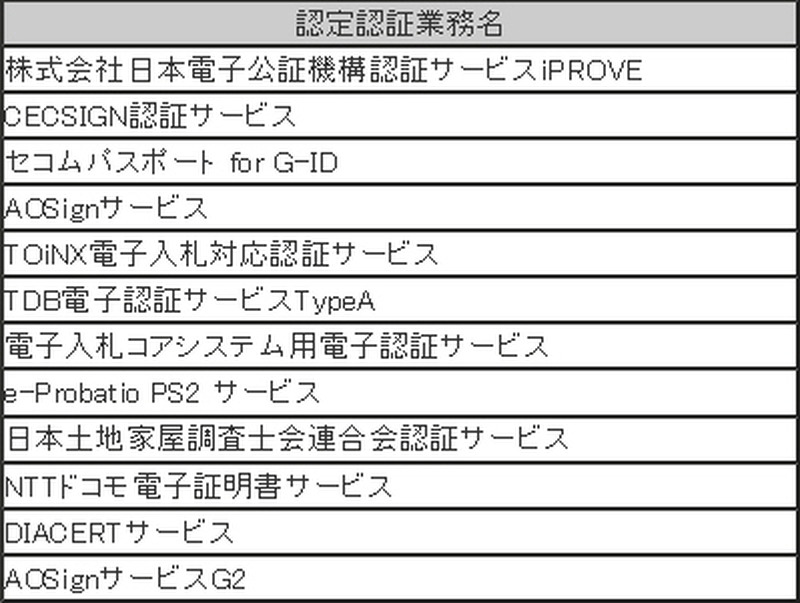
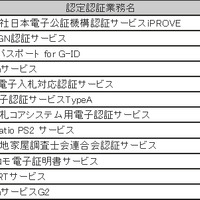
調査対象となった認定認証業務
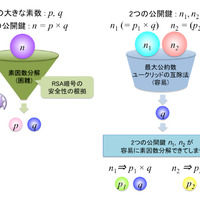
調査対象となった認定認証業務 全 2 枚 拡大写真
一般財団法人日本情報経済社会推進協会(JIPDEC)と 独立行政法人情報通信研究機構(NICT)は12月17日、NICTが開発した検証ツールを用いて、電子署名・認証制度に基づく認定認証業務において重要な役割を果たしている「認証局自身の電子証明書」について、脆弱性による危険(秘密鍵が推定される可能性)がないことを確認したと発表した。

使用した検証ツールは、NICTが2013年に開発した暗号の脆弱性検証システム「XPIA」に実装されている「複数の電子証明書で同じ素数の使用の有無を確認するためのツール」で、今回NICTがJIPDECに技術移転した。JIPDECでは、このツールを用いて、認定を受けているすべての認定認証業務の自己署名証明書に含まれる公開鍵について今年8月に検証を行い、他の鍵のペアと同じ素数を使用してしまうことによって公開鍵から暗号鍵が推定されてしまう脆弱性に起因する危険性がないことを確認した。JIPDECでは、各認定認証業務を実施している事業者に報告したという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  2. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  3. マーケティングプラットフォーム「ferret One」への不正アクセス、内部管理機能に不備

    マーケティングプラットフォーム「ferret One」への不正アクセス、内部管理機能に不備

  4. 創刊 28 周年記念キャンペーンのおしらせ(1)PayPal と銀行振込はご利用できません ごめんなさい

    創刊 28 周年記念キャンペーンのおしらせ(1)PayPal と銀行振込はご利用できません ごめんなさい

  5. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

ランキングをもっと見る
PageTop