ゲーム用ツールのポートに、プロキシとして利用するための探索行為が増加(警察庁) | ScanNetSecurity
2026.11.12(木)

ゲーム用ツールのポートに、プロキシとして利用するための探索行為が増加(警察庁)

警察庁は、特定のポートを対象としたプロキシ探索の増加について「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
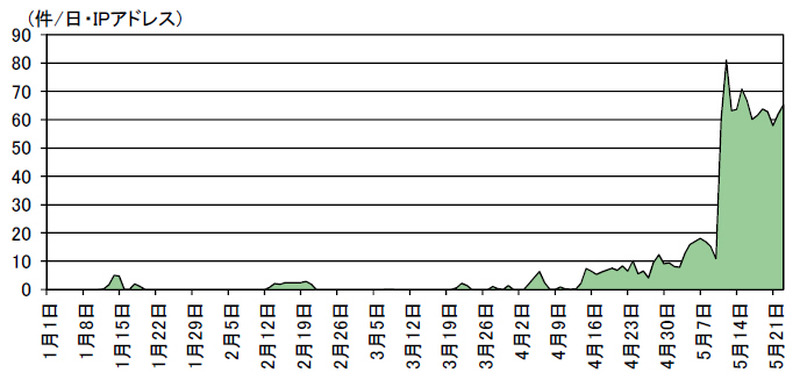
宛先ポート37564/TCP に対するアクセス件数の推移
宛先ポート37564/TCP に対するアクセス件数の推移 全 1 枚 拡大写真
警察庁は5月25日、特定のポートを対象としたプロキシ探索の増加について「@police」において注意喚起を発表した。同庁の観測によると、37564/TCPを対象としたプロキシ探索のアクセスが5月中旬から増加しているという。接続先のコンピュータが「プロキシ」として動作するか確認を行っているアクセスが多く見られたため、攻撃者が外部から利用可能なプロキシを探索する目的のアクセスと考えられるとしている。同庁では、初期設定でこのポートをプロキシとして使用する国内オンラインゲームのユーティリティツールを確認している。

このツールは、特定のオンラインゲームの動作を監視して、ゲームの進行状況等を確認しやすくするためのソフトウェア。また、このツールはプロキシとして動作する機能を有しており、外部からのアクセス制限が行われない場合は、外部から利用できる「オープンプロキシ」として動作する。同庁では、攻撃者の踏み台に悪用されないよう、「ルータやOSのファイアウォール等の機能により外部からのアクセス制限を行うこと」「不用意にOSのファイアウォール機能を停止させないこと」を対策として推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

ランキングをもっと見る
PageTop