「横浜銀行」「セブン銀行」を騙るフィッシングサイトを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.28(水)

「横浜銀行」「セブン銀行」を騙るフィッシングサイトを確認(フィッシング対策協議会)

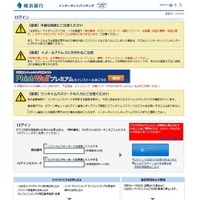
 フィッシング対策協議会は3日および4日に、「横浜銀行」「セブン銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。

脆弱性と脅威 脅威動向
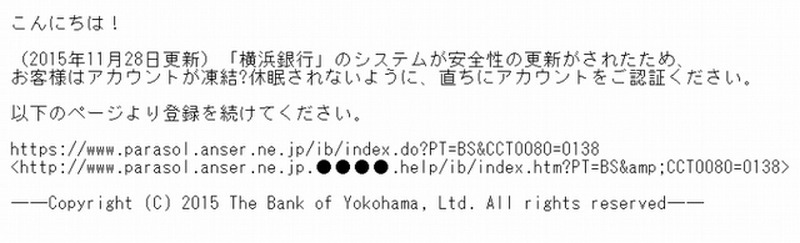
スパムメールの内容
スパムメールの内容 全 4 枚 拡大写真
 フィッシング対策協議会は3日および4日に、「横浜銀行」「セブン銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。

 それによると、「横浜銀行より大切なお知らせです」あるいは「セブン銀行本人認証サービス」「セブン銀行より大切なお知らせです」といったタイトルで、それぞれの銀行を騙った不正メールが送信されているとのこと。12月3日17時の時点で横浜銀行の偽サイト、12月4日10時の時点でセブン銀行の偽サイトは、いずれも稼働していたという。

 メール本文は、「お客様はアカウントが凍結?休眠されないように、ただちにアカウントをご認証ください」という文章で、偽サイト「http://www.parasol.anser.ne.jp.●●●●.help/ib/index.htm?PT=BS&CCT0080=0138」「http://www.qh●●●●.com/js/」「http://www.di●●●●.com/js/」に誘導し、アカウント情報を入力させることを狙っており、典型的なスパムメールだ。

 この不自然な文面は、「住信SBIネット銀行」を騙るフィッシングでも使われており、一連の攻撃が同一犯・模倣犯である可能性が高い。さらに今後、他銀行に対しても同種の攻撃が行われる可能性もあるだろう。

 同協議会では、このようなフィッシングサイトで、アカウント情報 (契約番号、ログインパスワード) などを絶対に入力しないように注意を呼びかけている。

横浜銀行・セブン銀行を騙るフィッシングも出現……住信SBIへの攻撃と同一犯か?

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

    個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop