「Emdivi」の分析結果の詳細レポートを公開(マクニカネットワークス) | ScanNetSecurity
2026.09.18(金)

「Emdivi」の分析結果の詳細レポートを公開(マクニカネットワークス)

マクニカネットワークスは、レポート「標的型攻撃の実態と対策アプローチ 第1版」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
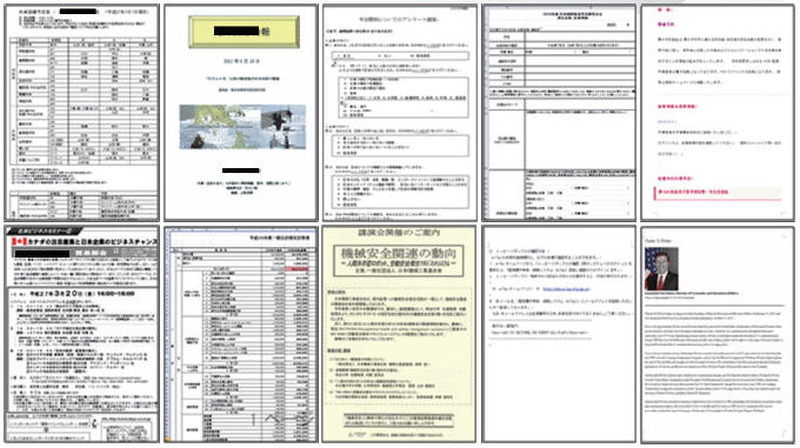
特定業界や組織を狙ったと思われる「おとりファイル」
特定業界や組織を狙ったと思われる「おとりファイル」 全 3 枚 拡大写真
マクニカネットワークス株式会社は6月13日、レポート「標的型攻撃の実態と対策アプローチ 第1版」を公開した。同レポートは、同社が2014~2015年に多く観測された「Emdivi」と呼ばれるRAT(Remote Access Trojan)が用いられた攻撃キャンペーンを分析し、攻撃者が使う手法(TTPs:Tactics, Techniques, and Procedures)と、標的型攻撃に従来からよく見られるTTPs、そして企業の成熟度に応じた対策の考え方を解説している。

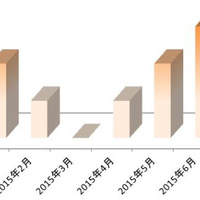
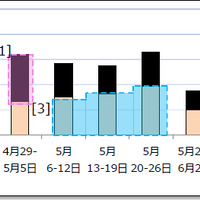
レポートによると、Emdiviはマルウェアを添付したメールが大半であるが、正規のWebサイトを改ざんした攻撃(水飲み場攻撃)も確認されており、イタリアのHacking Team社から漏えいしたとされるFlash Playerの脆弱性(CVE-2015-5119)を利用したゼロデイ攻撃であった。また、合計163個のEmdivi検体のコンパイル時刻を分析すると、中国標準時(UTC+8)のビジネスアワーにほぼ収まっており、土日に作られた検体がほとんどないことから、組織的に作られたマルウェアであることが推測されるとしている。さらに、サイバーキルチェーンをベースにしたソリューションマッピングも掲載している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop