「Apache Struts 2」に深刻な脆弱性、バージョンアップを強く推奨(ラック) | ScanNetSecurity
2026.10.30(金)

「Apache Struts 2」に深刻な脆弱性、バージョンアップを強く推奨(ラック)

ラックは、国内でも多くのWebサイトで採用されているWebアプリケーションフレームワーク「Apache Struts 2」の脆弱性「S2-037」に関して、今後深刻なサイバー攻撃に悪用される可能性があるとして、対策を強く推奨する情報を公開した。

脆弱性と脅威 セキュリティホール・脆弱性
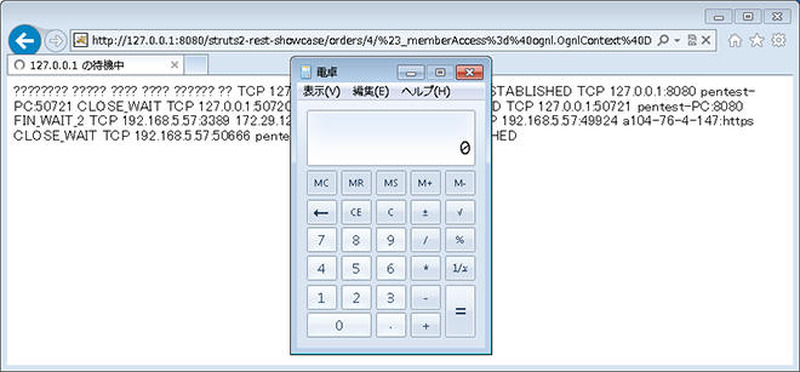
「Apache Struts 2」の脆弱性への攻撃により、電卓プログラムを実行
「Apache Struts 2」の脆弱性への攻撃により、電卓プログラムを実行 全 1 枚 拡大写真
株式会社ラックは6月20日、国内でも多くのWebサイトで採用されているWebアプリケーションフレームワーク「Apache Struts 2」の脆弱性「S2-037」に関して、今後深刻なサイバー攻撃に悪用される可能性があるとして、対策を強く推奨する情報を公開した。「S2-037」は、Apache Struts 2のRESTプラグインが原因で、ネットワークを介してWebサーバ上で任意のOSコマンドが実行される深刻な脆弱性。

同社によると、この脆弱性は以前に公開された脆弱性「S2-033」との関係にあるという。「S2-033」の脆弱性は、「DMIの無効化」によって回避可能であるとされてきたが、その後の調査によって攻撃を防げないことが判明している。この脆弱性を悪用するサンプルコードが海外の掲示板に掲載されたことで、深刻度が高まったという。「S2-037」も「DMIの無効化」では回避策として機能しないため、同社ではバージョンアップを強く推奨するとともに、暫定回避策も公開している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop