更新するのは認証情報? 支払い情報?「Paypal」騙るフィッシング確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.16(月)

更新するのは認証情報? 支払い情報?「Paypal」騙るフィッシング確認(フィッシング対策協議会)

フィッシング対策協議会は、「Paypal」を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
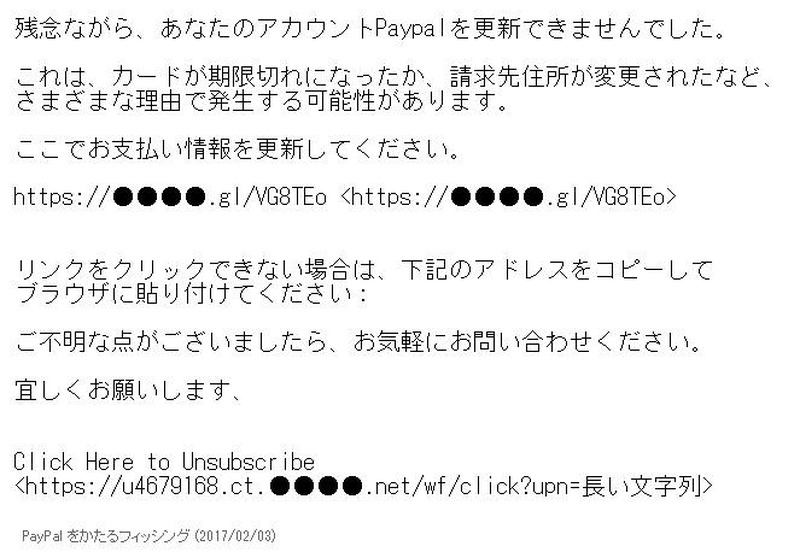
確認されたフィッシングメール
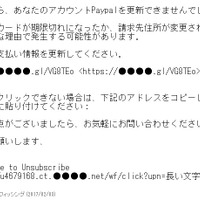
確認されたフィッシングメール 全 3 枚 拡大写真
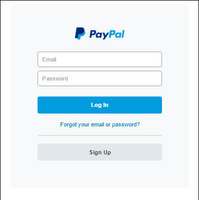
フィッシング対策協議会は2月3日、「Paypal」を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「あなたはPaypalログイン認証情報をリセットする必要があります。.」という件名のメールで、アカウントを更新できなかったとして、支払い情報を更新するために本文内のリンクをクリックさせようとする。確認されているフィッシングサイトのURLは以下の通り。

https://●●●●.gl/VG8TEo
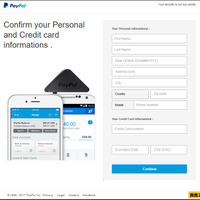
https://www.●●●●.com/assets/js/websc_update.html?Go=_Reason=Limited&_SESSION=&_Email= (画面 2 の URL)

2月3日13時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また同協議会では、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(Email, Password)、個人情報(First Name, Last Name, Date Of Birth, Address Line, City, Country, Zip code, Phone number)、クレジットカード情報(Credit Card number, Expiration Date, CVV(CVC))を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop