
Apple IDでの購入を装うフィッシング確認、中途半端な件名に注意(フィッシング対策協議会)
フィッシング対策協議会は、Appleを騙るフィッシングメールが出回っているとして注意喚起を発表した。
脆弱性と脅威
脅威動向
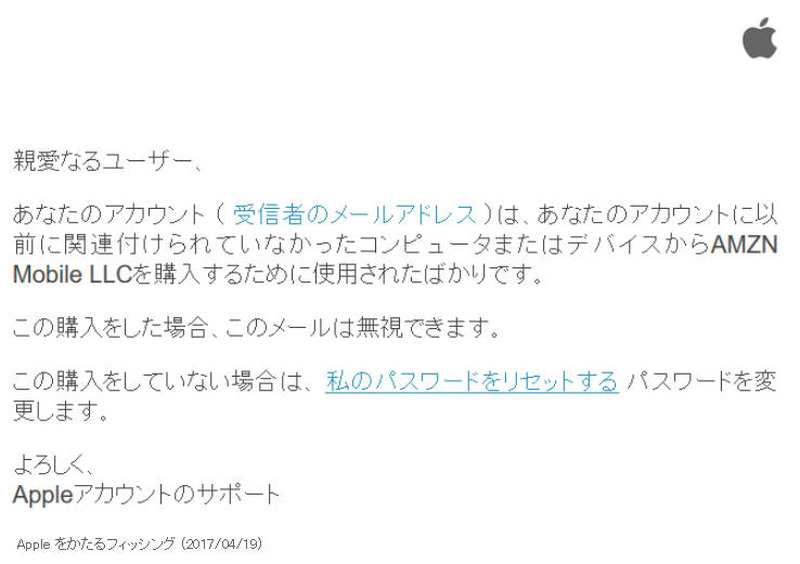
フィッシングメールは「AMZN Mobile LLCからの最近の購」という件名のもので、「あなたのアカウントに以前に関連付けられていなかったコンピュータまたはデバイスからAMZN Mobile LLCを購入するために使用されたばかりです」として、購入していない場合にはパスワードをリセットするとして、リンクをクリックさせようとする。確認されたフィッシングサイトのURLは以下の通り。
http://serversatu.redirect-●●●●.info/
https://serversatu.redir-●●●●.info/
https://iforgot.apple.com.recover-password.main-●●●●.info/
同協議会によると、4月19日15時30分の時点で複数のフィッシングサイトが稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。
さらに、このようなフィッシングサイトにてEメール / ID、個人情報(フルネーム、住所、アパート、スイート、建物、シティ、状態、国、郵便番号、電話番号)、クレジットカード情報(クレジットカード名義人氏名、カード番号、年月、CVV/CSC、身元番号、年月日)、パスワードなどを絶対に入力しないよう呼びかけている。
関連記事

この記事の写真
/


