MyJCBを騙るフィッシングメール、期限を設定も記載はなし(フィッシング対策協議会) | ScanNetSecurity
2026.11.03(火)

MyJCBを騙るフィッシングメール、期限を設定も記載はなし(フィッシング対策協議会)

フィッシング対策協議会は、MyJCBを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
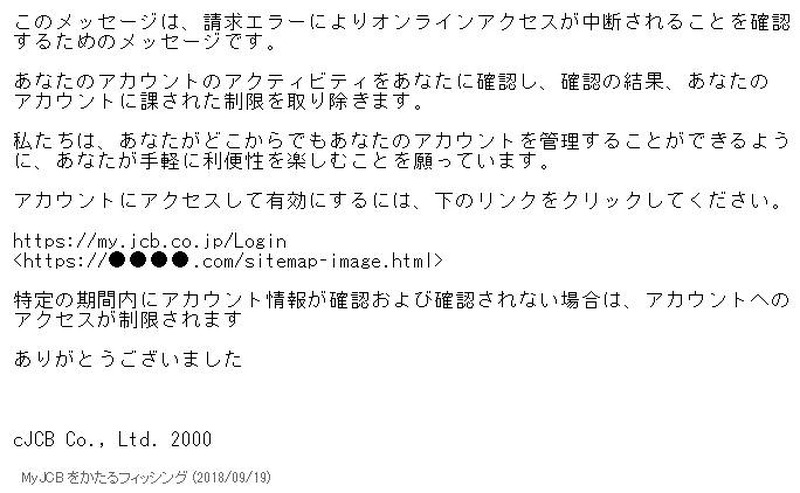
確認されたフィッシングメールの例
確認されたフィッシングメールの例 全 2 枚 拡大写真
フィッシング対策協議会は9月19日、MyJCBを騙るフィッシングメールが出回っているとして、注意喚起を発表した。これは「Case No. 1496527070447430」「アクセスロック」「検証ID #14965270」といった件名のメールで、請求エラーによりオンラインアクセスが中断されるとして、アカウントのアクティビティを確認するために本文中のリンクをクリックさせようとする。

なお、期間内に確認されない場合はアカウントへのアクセスが制限されるとしているが、期限についての記載はない。確認されているフィッシングサイトのURLは以下の通り。

メール内のURL
https://●●●●.com/error_log.html
https://www.●●●●.com/CONCIERTO2013.htm
https://●●●●.com/sitemap-image.html

転送先のURL
https://●●●●.com/.well-known/pki-validation/JCB1/JCB/
https://●●●●.com/wp/.tmb/JCB1/JCB/
https://www.●●●●.com/.well-known/pki-validation/JCB/

同協議会によると、9月19日15時の時点でフィッシングサイトが稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてMyJCB ID、MyJCB パスワード、カード番号、有効期限、セキュリティコードを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop