新時代の産業に向けたセキュリティ対策フレームワークを策定(経済産業省) | ScanNetSecurity
2026.10.27(火)

新時代の産業に向けたセキュリティ対策フレームワークを策定(経済産業省)

経済産業省は、「Society5.0」や「Connected Industries」における新たなサプライチェーン全体のサイバーセキュリティ確保を目的に、産業に求められるセキュリティ対策の全体像を整理した「サイバー・フィジカル・セキュリティ対策フレームワーク」を策定した。

製品・サービス・業界動向 業界動向
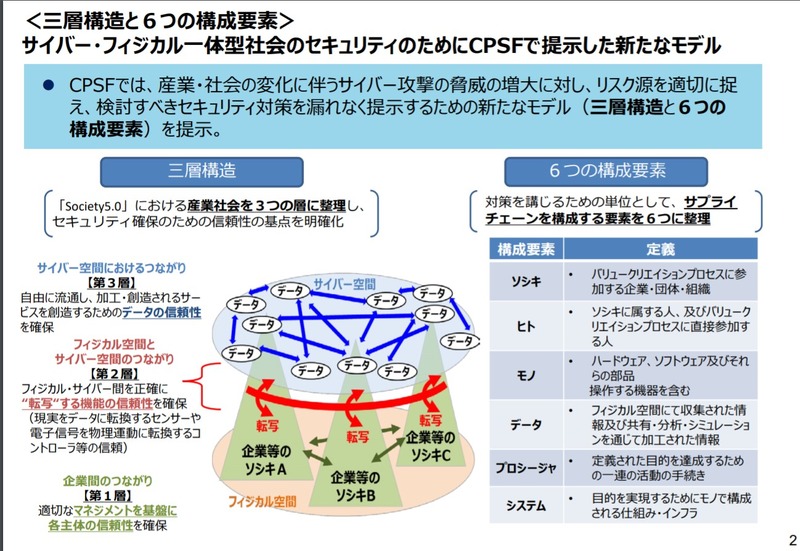
三層構造と6つの構成要素
三層構造と6つの構成要素 全 2 枚 拡大写真
経済産業省は4月18日、「Society5.0」や「Connected Industries」における新たなサプライチェーン(バリュークリエイションプロセス)全体のサイバーセキュリティ確保を目的に、産業に求められるセキュリティ対策の全体像を整理した「サイバー・フィジカル・セキュリティ対策フレームワーク」を策定したと発表した。

Society5.0やConnected Industriesにおいては、サプライチェーンが従来の定型的・直線的なものから、より柔軟で動的なものに変化していく。経済産業省では、2018年2月7日に「産業サイバーセキュリティ研究会ワーキンググループ1(WG1)(制度・技術・標準化)」を設置し、このような新たな形のサプライチェーンを「価値創造過程(バリュークリエイションプロセス)」と定義するとともに、そこに求められるセキュリティへの対応指針として、「サイバー・フィジカル・セキュリティ対策フレームワーク」(CPSF)の策定を進めてきた。

今回策定された「CPSF Version1.0」では、産業社会の全体像を捉えたものとなっており、バリュークリエイションプロセスに取り組むすべての主体を適用対象としている。また、技術等の変化に伴う見直し等も考慮し、本編をコンセプト、ポリシー、メソッドの三部で構成している。

コンセプトでは、サイバーセキュリティの観点から、バリュークリエイションプロセスにおけるリスク源を整理するためのモデル(三層構造と6つの構成要素)を整理。ポリシーでは、コンセプトで示したモデルを活用したリスク源の整理と、リスク源に対応する対策要件を提示。メソッドでは、ポリシーで示した対策要件に対応するセキュリティ対策例を提示している。また、三層構造モデルを代表的な産業に適用した場合のユースケース、リスク源と対策要件の対応関係、対策要件に応じたセキュリティ対策例、海外の主要規格との対応関係、用語集を添付した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop