ヨドバシカメラ騙る偽メールに注意を呼びかけ(フィッシング対策協議会) | ScanNetSecurity
2026.10.04(日)

ヨドバシカメラ騙る偽メールに注意を呼びかけ(フィッシング対策協議会)

フィッシング対策協議会は、ヨドバシカメラを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
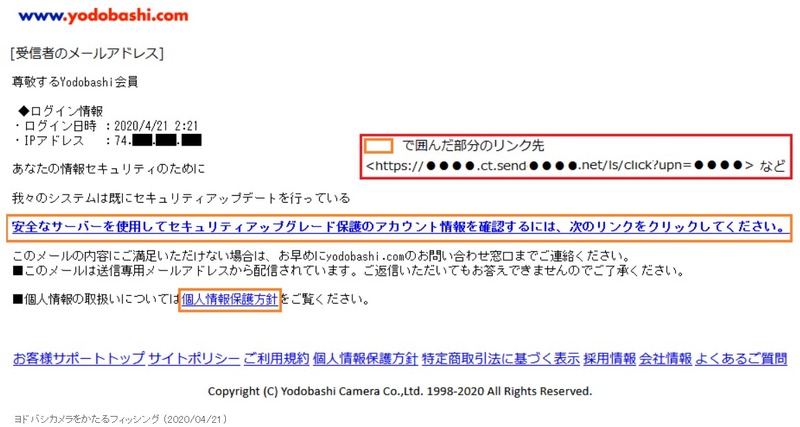
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は4月21日、ヨドバシカメラを騙るフィッシングの報告を受けているとして、注意喚起を発表した。確認されたフィッシングメールの件名は、「[Yodobashi会員]ログインしましたか?(日付 時刻)」および「[Yodobashi会員]セキュリティシステムのアップグレード(日付 時刻)」というもの。

確認されたリンク先URLは次の通り。なお、これ以外のドメイン名が使われている可能性もある。

・メール内の URL
https://●●●●.ct.send●●●●.net/ls/click?upn=●●●●

・転送先の URL
https://yodobashi.mwc.●●●●.cn/?token=●●●●&email=●●●●
https://yodobash.curtain-●●●●.com/?token=●●●●&email=●●●●

4月21日15時現在、フィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにて会員 ID、パスワード、お名前、カード番号、有効期限、ご本人様確認番号、生年月日、電話番号、郵便番号、都道府県、市区町村、住所、建物名などを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

  5. 「セイコーマートアプリ」に不正アクセス、約57万アカウントの会員情報が漏えいした可能性

    「セイコーマートアプリ」に不正アクセス、約57万アカウントの会員情報が漏えいした可能性

ランキングをもっと見る
PageTop