「異常な場所からアクセスされたためロック」、NTTドコモ騙る偽メール(フィッシング対策協議会) | ScanNetSecurity
2026.11.15(日)

「異常な場所からアクセスされたためロック」、NTTドコモ騙る偽メール(フィッシング対策協議会)

フィッシング対策協議会は、NTTドコモを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
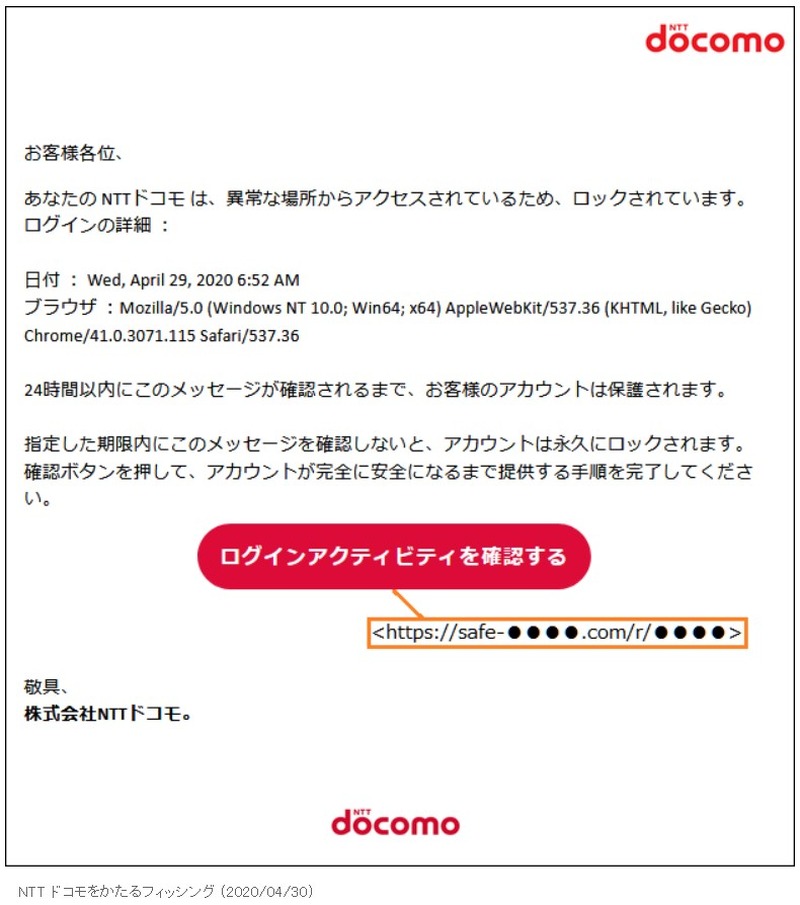
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は4月30日、NTTドコモを騙るフィッシングの報告を受けているとして、注意喚起を発表した。確認されたフィッシングメールの件名は「[dアカウント] あなたのIDはロックされています - ID 20 - [数字]」というもの。これ以外の件名が使われる可能性もある。異常な場所からアクセスされているためロックしたとして、確認のためにリンクをクリックさせようとする。

確認されたリンク先URLは次の通り。なお、URLにパスやパラメータが付いてい
るケースや、これ以外のドメイン名が使われている可能性もある。

・メール内の URL
https://safe-●●●●.com/r/●●●●

・転送先の URL
https://mydocomo-●●●●.com/

4月30日17時現在、フィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてd アカウントの ID、パスワード、会員情報 (氏名、生年月日、連絡先電話番号、住所)、クレジットカード情報 (カード番号、有効期限、セキュリティコード)、WEB サービス ID、パスワードなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  3. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  4. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop