10月のフィッシング詐欺、悪用ブランドは Amazon、三井住友カード、楽天、MyJCB、総務省で 9 割占める | ScanNetSecurity
2026.09.14(月)

10月のフィッシング詐欺、悪用ブランドは Amazon、三井住友カード、楽天、MyJCB、総務省で 9 割占める

フィッシング対策協議会は11月4日、2020年10月の「フィッシング報告状況」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
フィッシング報告件数
フィッシング報告件数 全 3 枚 拡大写真
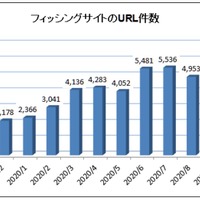
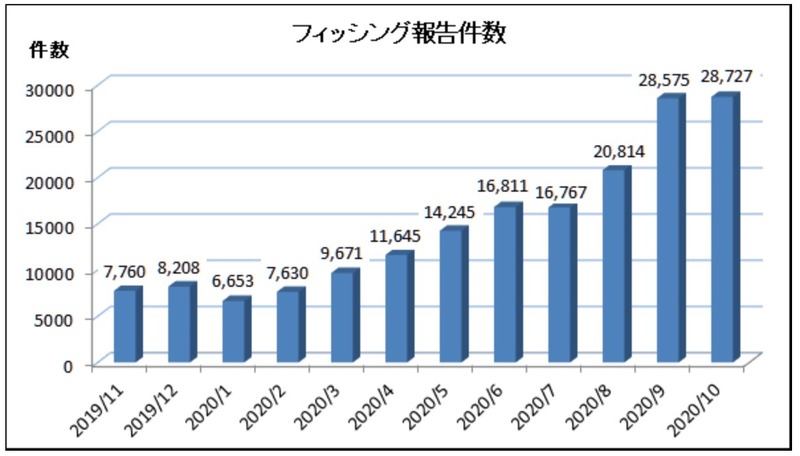
フィッシング対策協議会は11月4日、2020年10月の「フィッシング報告状況」を発表した。これによると、10月に同協議会へ寄せられたフィッシング報告件数(海外含む)は28,727件で、前月の28,575件から152件の増加となった。同月のフィッシングサイトのURL件数(重複無し)は、前月より1,132件減少の5,554件となっている。

フィッシングに悪用されたブランド件数(海外含む)は、前月より8件増加し57件。Amazon、三井住友カード、楽天、MyJCB、総務省(特別定額給付金)を騙るフィッシングメールが繰り返し大量に配信されており、これら上位の5ブランドだけで報告数全体の約90.9%を占めた。また、これら大量配信メールの4割近くが、差出人メールアドレスに正規サービスのドメインをかたる「なりすまし」メールであった。

その他では、Apple、クレジットカードブランドをかたるフィッシングの報告が多く、ショートメッセージ(SMS)から誘導されるフィッシングも少数ながら報告が増えており、発信元情報をなりすましたSMSは正規のメッセージと誤認する可能性が高く注意が必要としている。

ここ数か月で急増した「なりすまし」メールについて、DMARC(送信ドメイン認証技術)導入で正規の送信元か否かを受信側での検証が可能であり、サービス事業者や組織における対策として、さらなる普及が望まれるとしている

《ScanNetSecurity》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop