キヤノン製オフィス向けプリンターに脆弱性、対象は多岐に | ScanNetSecurity
2026.11.12(木)

キヤノン製オフィス向けプリンターに脆弱性、対象は多岐に

キヤノンおよびキヤノンマーケティングジャパンは、キヤノン製のオフィス・スモールオフィス向け各種プリンターに確認された脆弱性について、情報を更新した。

脆弱性と脅威 セキュリティホール・脆弱性
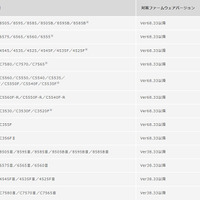
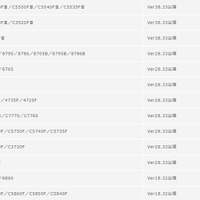
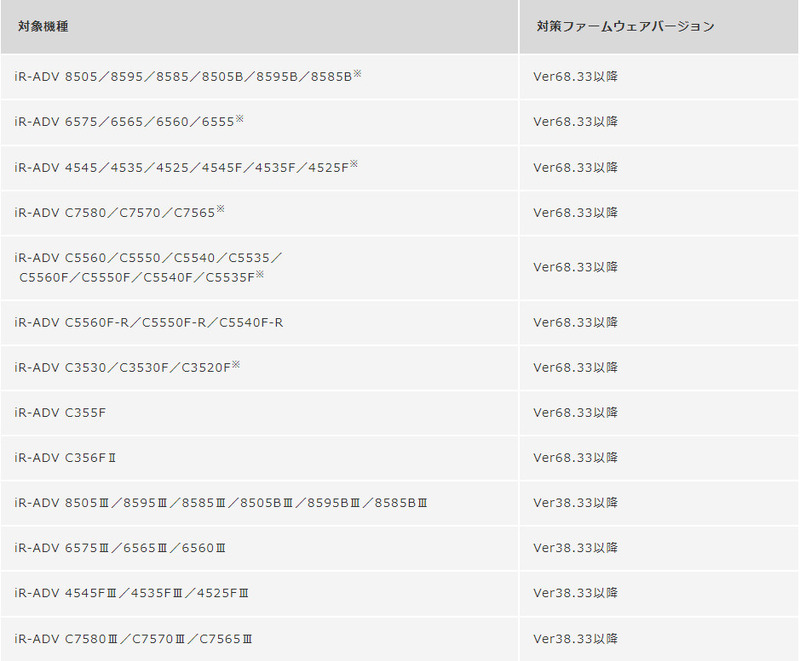
対応が必要な製品(1)
対応が必要な製品(1) 全 3 枚 拡大写真

 キヤノン株式会社およびキヤノンマーケティングジャパン株式会社は6月30日、キヤノン製のオフィス・スモールオフィス向け各種プリンターに確認された脆弱性について、情報を更新した。

 この脆弱性は、キヤノン製オフィス・スモールオフィス向け複合機、およびレーザープリンター・インクジェットプリンター・大判プリンターに搭載される暗号ライブラリにおいて、RSA鍵生成処理に脆弱性(CVE-2022-26320)が存在するというもの。

 暗号ライブラリのRSA鍵ペアの生成処理が正しく行われないため、RSA公開鍵に対応する秘密鍵を推測される可能性がある。TLSやIPSec等の機能にて脆弱性のある暗号ライブラリで作成したRSA鍵ペアを使用している場合、そのRSA公開鍵を入手した第三者にデータが漏えいする、あるいは改ざんされる可能性がある。

 現時点でこの脆弱性を悪用した被害は確認されていないが、製品をより安心して使うために最新のファームウェアへアップデートを行うよう呼びかけている。なお、脆弱性のある暗号ライブラリにてRSA鍵ペアを作成していた場合、ファームウェアのアップデート後に追加手順を実行する必要がある。
《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop