JTBが観光庁補助事業者として実施した業務でクラウド誤設定、申請書類が閲覧可能に | ScanNetSecurity
2026.11.02(月)

JTBが観光庁補助事業者として実施した業務でクラウド誤設定、申請書類が閲覧可能に

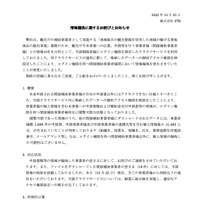
 株式会社JTBは10月25日、観光庁の補助事業者として実施する「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務での個人情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 株式会社JTBは10月25日、観光庁の補助事業者として実施する「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務での個人情報漏えいについて発表した。

 これは「地域独自の観光資源を活用した地域の稼げる看板商品の創出事業」業務のために、観光庁や同事業への応募、申請等を行う事業者(間接補助事業者)との情報共有を目的に、当該関係者にログイン権限を限定したクラウドサービスを利用していたが、本来は申請を行った間接補助事業者が自社の申請書以外にアクセスできない仕様とすべきところ、当該クラウドサービス内に格納したデータへの個別アクセス権限を誤設定したことで、間接補助事業者で相互に申請書類等が閲覧可能な状態となったというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

    AIの進化がもたらす脆弱性対応の新たな波 ~ Internet Week 2026

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ51,628,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ51,628,280件の情報が流出

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop