パロアルトネットワークス株式会社は6月14日、「Unit 42 ネットワーク脅威トレンドレポート 2023」を発表した。
同レポートは、同社のNGFW(Next-Generation Firewall)、Cortex Data Lake、Advanced URL Filtering、Advanced WildFireのテレメトリを分析し、マルウェア脅威トレンドを明らかにしたもの。
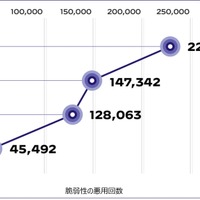
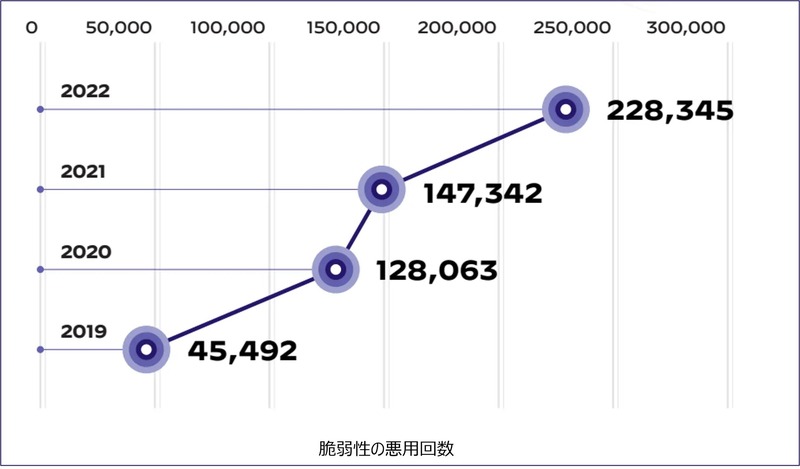
同レポートによると、脆弱性の悪用は2021年の147,342回から2022年は228,345回と55%増加し、依然衰える気配がない。
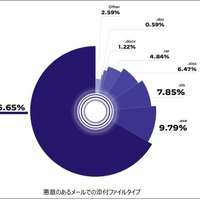
メールでのマルウェア拡散には、悪意のあるPDFファイルが66%と最も多く使われ、.exeファイルが9.9%、.xlsファイルが7.8%と続いている。
マルウェアのトラフィックの12.91%は、すでにSSL暗号化されており、攻撃者が合法的な企業を模倣した戦術を採用するにつれ、SSL暗号化トラフィックを使用して無害のネットワークトラフィックに紛れ込むマルウェアファミリーは、今後も増加すると予想している。
2022年11月から2023年4月にかけて、ChatGPTを模倣しようとするChatGPTに関連するドメインの月間登録件数が910%増加、パロアルトネットワークスのAdvanced URL Filteringシステムでは毎日100件以上、ChatGPT関連の悪意あるURLが検出されるなど、ChatGPT/AI詐欺攻撃の発生が明らかになった。
パロアルトネットワークス バイスプレジデント兼アジア太平洋・日本地域担当 地域最高セキュリティ責任者のSean Duka氏は「今のところ、潜在的な被害者を騙すには、単純なソーシャル・エンジニアリングで十分です。そのため、企業・組織はセキュリティ環境を全体的に捉え、ネットワークを包括的に監視し、組織のあらゆるレベルでセキュリティのベストプラクティスが守られていることを確認する必要があります。」とコメントしている。