「クレジットカード番号等取扱契約締結事業者の DMARC 導入率わずか 22%」プルーフポイント調査 | ScanNetSecurity
2026.11.12(木)

「クレジットカード番号等取扱契約締結事業者の DMARC 導入率わずか 22%」プルーフポイント調査

 日本プルーフポイント株式会社は7月4日、クレジットカード会社を装うなりすましメール詐欺についてのレポートを発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
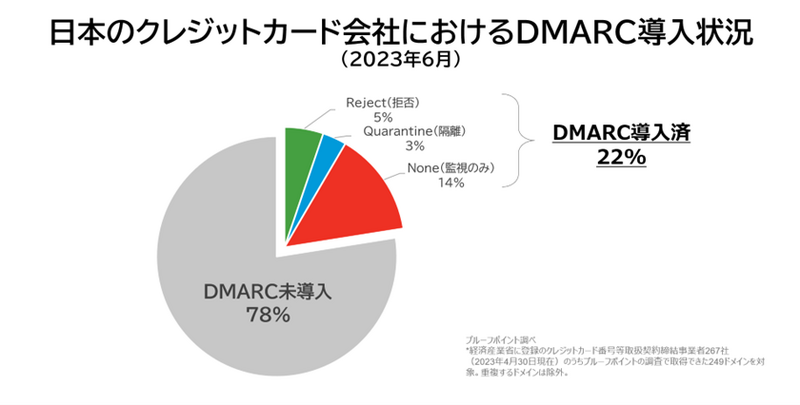
日本のクレジットカード会社におけるDMARC導入状況
日本のクレジットカード会社におけるDMARC導入状況 全 1 枚 拡大写真

 日本プルーフポイント株式会社は7月4日、クレジットカード会社を装うなりすましメール詐欺についてのレポートを発表した。

 同レポートでは6月に、経済産業省に登録のクレジットカード番号等取扱契約締結事業者267社のうち、同社の調査で取得できた249ドメインを対象にしたメール認証の調査結果をもとに、メールの安全性に関して分析を行い、クレジットカード会社を装うなりすましメール詐欺の現状と課題、考察をまとめたもの。

 経済産業省、警察庁および総務省では2月に、クレジットカード番号等の不正利用の原因となるフィッシング被害の増加に鑑み、クレジットカード会社等に対し、送信ドメイン認証技術(DMARC)の導入をはじめとするフィッシング対策の強化を要請していた。

 調査結果によると、対象となった249ドメイン中、78%がDMARCをメインドメインに導入していないことが判明している。調査対象企業のうちDMARCをメインドメインに導入している企業は22%で、そのうち「Reject(拒否)」を導入していたのはわずか5%で、「Quarantine(隔離)」が3%、14%は「None(監視のみ)」レベルでしかDMARCプロトコルを導入していなかったことが判明した。

 日本プルーフポイントのサイバーセキュリティ エバンジェリスト 増田幸美氏は「生成AIを用いた巧妙な日本語文章の詐欺メールが出現する中、DMARCをもっとも厳しいレベルで運用することにより、そのクレジットカード会社のドメインになりすましたメールが日本国民に届かなくなるのは大きなセキュリティ効果です。」とコメントしている。

 同レポートでは、日本の企業は多くのサブドメインを保有しているが、それらひとつひとつに対しSPFやDKIMを効率よく対応させ、なるべく早くなりすましメールの到達を完全に封じ込めることができる「Reject(拒否)」レベルに移行する必要があるとしている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop