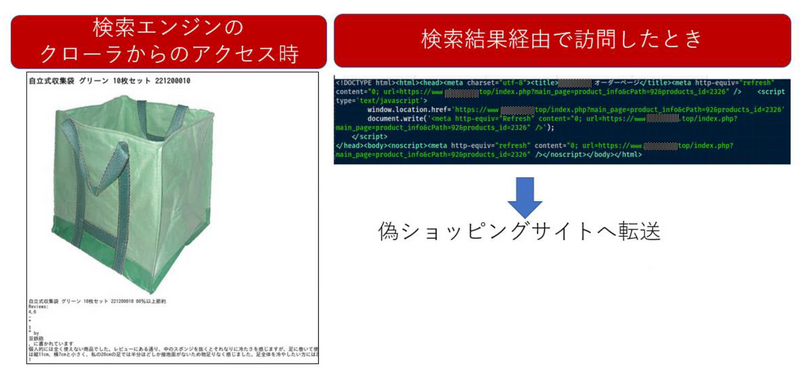
トレンドマイクロ株式会社は10月16日、日本向け偽ショッピングサイトの背後にいる犯罪グループの分析に用いた手法と、個々の犯罪グループが用いる手口についての解説記事を同社セキュリティブログで発表した。
同社によると、攻撃者はWebサーバを改ざんし、SEOマルウェアを設置、Webサーバに対するコンテンツ要求を横取りし、改ざん前のWebサイトとは異なるコンテンツの応答を返すとのこと。
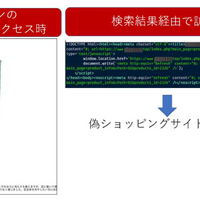
SEOマルウェアは、Webサーバへのアクセスが検索エンジンのクローラからのアクセスであると判断した場合は、商品情報のようなSEOポイズニング攻撃に使われるコンテンツを応答し、検索結果から誘導されたユーザからのアクセスであると判断した場合は偽ショッピングサイトに転送するスクリプトを含むコンテンツを応答する。アクセス元の判別にはHTTP要求ヘッダに記載のあるReferrerやUser-Agentヘッダを利用している。
同社ではリサーチ中に、偽ショッピングサイトへの転送コンテンツがSEOマルウェアのC2サーバや時期によって異なってくることを発見し、転送コンテンツの特徴ごとに番号を付けてグルーピングすることでC2サーバ、さらには背後の犯罪アクターを分類することができると考えている。
同社では分類した犯罪アクターについて、「FS+グループ番号」(FSはFake Storeの略)の形式で名称をつけ、例としてFS1、FS7、FS18の3グループの転送コンテンツを取り上げ、特徴を紹介している。
・FS1:改行がないHTML。偽ショッピングサイトへの転送に window.location への代入を行うJavaScriptを使う。
・FS7:DOCTYPE属性を含む、成形されたHTML。偽ショッピングサイトの転送にJavaScriptのwindow.location.replaceメソッドを用いる。JavaScriptが有効でないブラウザではMETAタグによる転送を用いる。
・FS18:JavaScriptを簡単に難読化している。JavaScriptが有効なブラウザでは、Referrer(document.referrer)の検査を行い、検索エンジンからの訪問の時のみ、setTimeoutメソッドを用いて1秒待機後、偽ショッピングサイトへの転送を行う。JavaScriptが有効でないブラウザではReferrerに関わらずMETAタグによる転送を用いる。
同ブログではさらに、転送先の偽ショッピングサイトについて、そのインフラや作成キットの特徴を示すような部分を抽出し、特徴として分類し、偽ショッピングサイト側の特徴を活用することで、複数のFSグループ番号をつないでグルーピングが行えるとしている。
同社では、2023年9月に収集した偽ショッピングサイト35,825件(5,282ドメイン)に対し、「偽ショッピングサイトのドメイン」「FSグループ番号(SEOマルウェアの返す転送コンテンツの特徴を示すID番号)」、「連絡先メールアドレスのドメイン」、「Matomoサーバのドメイン」、「偽ショッピングサイトに特徴的な文言」の要素を用いた分析を行い、アクターグループを3つに分類している。