不正注文被害のEC事業者は34.4%、年間被害金額は25~50万円が最多 | ScanNetSecurity
2026.11.03(火)

不正注文被害のEC事業者は34.4%、年間被害金額は25~50万円が最多

 かっこ株式会社は11月28日、EC事業者の不正被害や対策に関する実態調査の結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
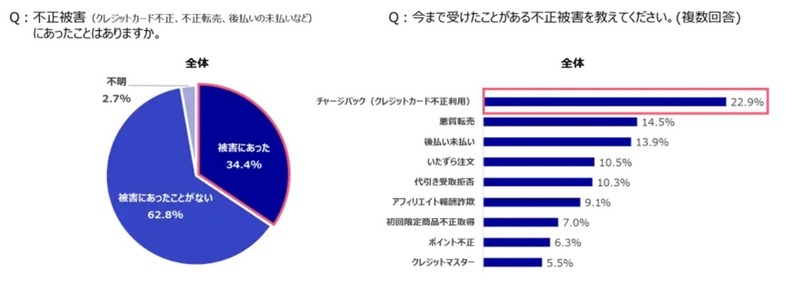
不正注文被害にあったことがあるEC事業者の割合と被害内容
不正注文被害にあったことがあるEC事業者の割合と被害内容 全 4 枚 拡大写真

 かっこ株式会社は11月28日、EC事業者の不正被害や対策に関する実態調査の結果を発表した。

 同調査は2023年11月に、EC事業者で不正注文対策に関わる担当者を対象に実施したアンケート調査結果549件をまとめたもの。

 調査結果によると、不正注文被害にあったことがあるEC事業者は34.4%で、被害内容としてはチャージバック(クレジットカード不正利用)が最多の22.9%で、悪質転売が14.5%、後払い未払いが13.9%と続いた。直近1年間での不正注文被害の回数は全体では4~7回が最多の29.6%で、被害金額は年間総額で25~50万円が最多の21.7%で、500万円以上との回答も5.3%あった。

 フィッシング被害にあったことがあるEC事業者は38.1%で、被害内容としては個人情報漏えいが最多の35.8%であった。

 不正注文対策をしているEC事業者の割合は74.9%で、フィッシング対策をしているのは90.2%であった。不正注文対策として、3Dセキュアをはじめとした本人認証を導入している割合が最も多かったが、EMV3-Dセキュアの導入率は36.1%にとどまっていた。フィッシング対策としては、送信元認証のDMARCでの対策が最多の38.9%であった。

  割賦販売法でのクレジットカードの不正利用防止措置義務化について、「内容までよく知っている」と72.5%が回答し、「フィッシング対策ガイドライン」についても、「内容までよく知っている」と67.9%が回答している。不正対策としてEMV3-Dセキュア導入の必須化を知っているのは、76.5%だった。
《高橋 潤哉》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop