千葉県感染拡大防止対策協力金で使用したドメインを利用、フィッシング詐欺メールに注意喚起 | ScanNetSecurity
2026.10.30(金)

千葉県感染拡大防止対策協力金で使用したドメインを利用、フィッシング詐欺メールに注意喚起

 千葉県は5月27日、千葉県感染拡大防止対策協力金に使用していたドメインを利用したフィッシング詐欺メールへの注意喚起を発表した。

脆弱性と脅威 脅威動向
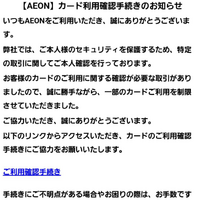
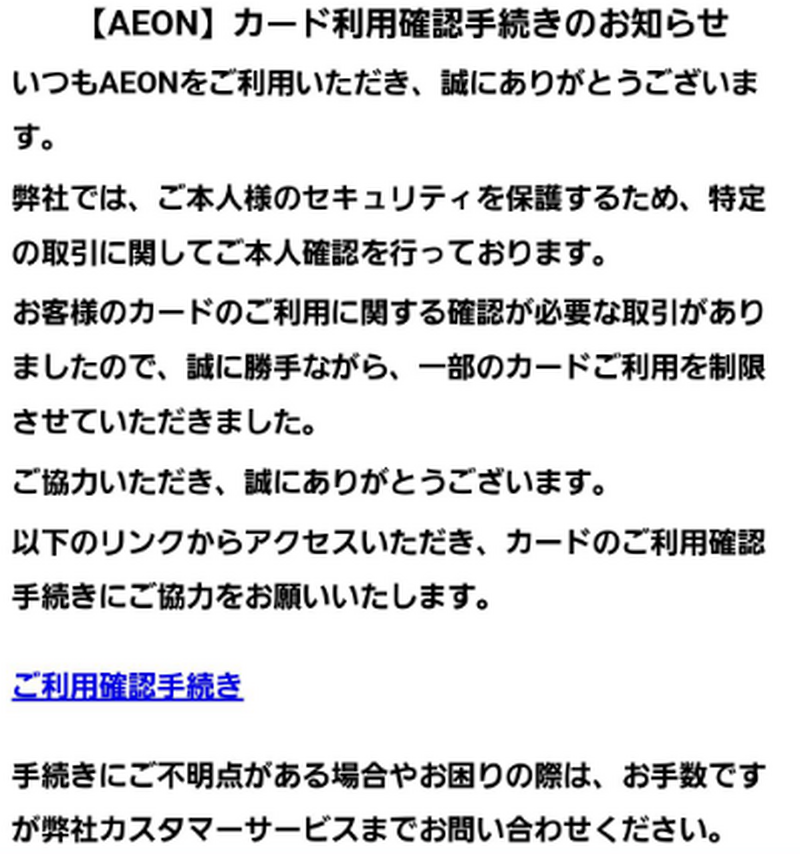
実際のメール画像
実際のメール画像 全 1 枚 拡大写真

 千葉県は5月27日、千葉県感染拡大防止対策協力金に使用していたドメインを利用したフィッシング詐欺メールへの注意喚起を発表した。

 同県によると、同県が新型コロナウイルス感染症への対応として、千葉県感染拡大防止対策協力金事業を実施していた際に、協力金申請のための特設サイトに使用していたドメイン(@chiba-inshokukyouryokukin.com)を用いたフィッシング詐欺メールが確認されているという。

 同県では事業終了とともに当該ドメインの使用も終了しており、フィッシング詐欺メールは同県が送信したものではない。

 確認されたフィッシング詐欺メールの発信元は「aeon」、件名は「【AEON】カード利用確認手続きのお知らせ」となっており、同県ではメール本文に記載されたリンク先「ご利用確認手続き」をクリックすると、クレジットカード番号や個人情報を入力させるフィッシングサイトへ誘導され、情報を盗み取られる可能性があるためクリックせず、不審なメールを受信した際は開封・返信せずに削除するよう呼びかけている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

    製薬企業向けサービス「MR君」へ不正アクセス、一部の医師会員と製薬企業の担当者に関する情報が漏えい

  5. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

ランキングをもっと見る
PageTop