JPRS が終了プロジェクトのドメイン乗っ取り問題の対策資料を公開 | ScanNetSecurity
2026.10.11(日)

JPRS が終了プロジェクトのドメイン乗っ取り問題の対策資料を公開

 株式会社日本レジストリサービス(JPRS)は6月27日、「Interop Tokyo 2025」で実施したミニセミナーの内容を紹介した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
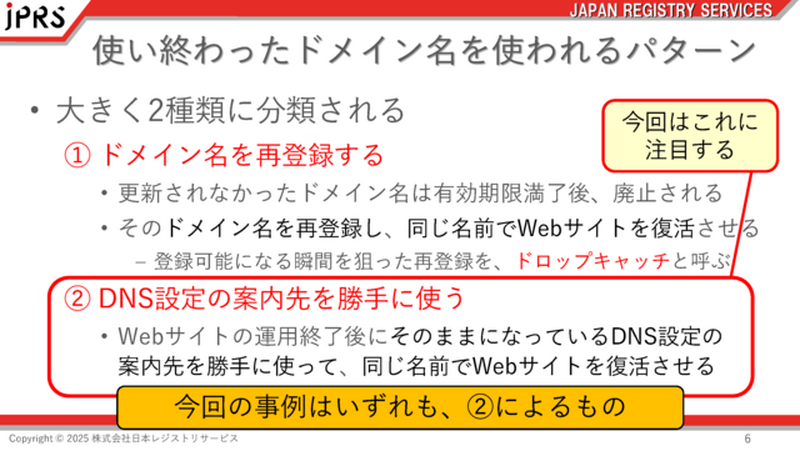
使い終わったドメイン名を使われるパターン
使い終わったドメイン名を使われるパターン 全 1 枚 拡大写真

 株式会社日本レジストリサービス(JPRS)は6月27日、「Interop Tokyo 2025」で実施したミニセミナーの内容を紹介した。

 幕張メッセで6月11日から13日に開催された「Interop Tokyo 2025」のJPRSの出展ブースでは、ミニセミナー「終わったWebサイトのDNS設定、そのままになっていませんか?~サブドメインテイクオーバー・NSテイクオーバーの概要と対策~」が行われており、資料も公開されている。

終わったWebサイトのDNS設定、そのままになっていませんか?~サブドメインテイクオーバー・NSテイクオーバーの概要と対策~
https://jprs.jp/related-info/event/pdf/Interop2025-jprs-seminarC.pdf

 2025年1月に中央省庁が過去に使っていた複数のドメイン名が第三者による不正利用可能な状態になっていた旨が相次いで報告され、その一部は実際に不正利用が確認されているが、本件の標的となったドメイン名はいずれも期間限定のWebサイトで使われ、現在は運用を終了している、組織のドメイン名のサブドメインであった。

 使い終わったドメイン名が第三者に使われるパターンは、大きく「ドメイン名を再登録する」「DNS設定の案内先を勝手に使う」の2種類に分類されるが、本件はいずれも「DNS設定の案内先を勝手に使う」によるものであった。

 ミニセミナーでは、本攻撃に使われたサブドメインテイクオーバーとNSテイクオーバーの概要と対策について解説している。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 戸田建設に不正アクセス、取引先に関する情報が漏えい

    戸田建設に不正アクセス、取引先に関する情報が漏えい

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

    JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

  4. 「IDCFクラウド」にランサムウェア攻撃

    「IDCFクラウド」にランサムウェア攻撃

  5. 楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

    楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

ランキングをもっと見る
PageTop