クラウドサーバのアクセスキーを GitHub 上で公開、クラフトビール定期便サービス「Otomoni」顧客情報漏えいの可能性 | ScanNetSecurity
2026.10.25(日)

クラウドサーバのアクセスキーを GitHub 上で公開、クラフトビール定期便サービス「Otomoni」顧客情報漏えいの可能性

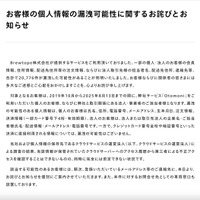
 Brewtope株式会社は9月25日、同社が提供するクラフトビールの定期便サービス「Otomoni」の顧客情報が漏えいした可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 5 枚 拡大写真

 Brewtope株式会社は9月25日、同社が提供するクラフトビールの定期便サービス「Otomoni」の顧客情報が漏えいした可能性について発表した。

 これは、同社サービスの個人情報の保存先として利用しているクラウドサーバのアクセスキーがGitHub上で公開されていることが判明したというもので、8月13日にクラウドサービスの運営法人から報告があり、発覚した。アクセスキーを利用することで、クラウドサーバ上にある「Otomoni」を利用した顧客や取引関係にある法人・事業者の担当者の個人情報にアクセス可能な状態であったという。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

    アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

  4. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  5. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

ランキングをもっと見る
PageTop