IPA が SCS評価制度の詳細を公表 | ScanNetSecurity
2026.10.30(金)

IPA が SCS評価制度の詳細を公表

 独立行政法人情報処理推進機構(IPA)は4月21日、SCS評価制度の詳細情報を公表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
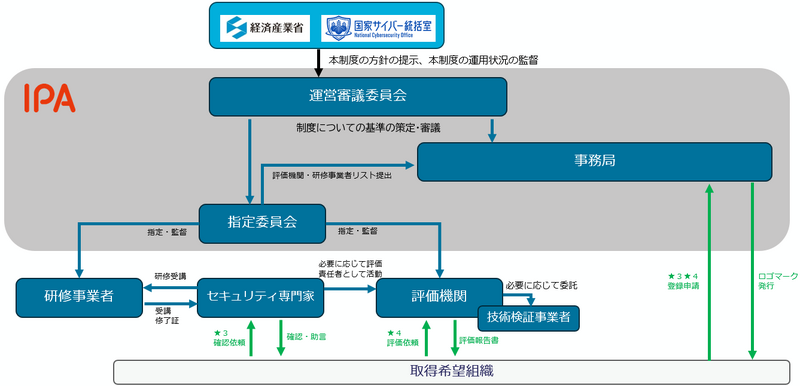
制度運用体制
制度運用体制 全 2 枚 拡大写真

 独立行政法人情報処理推進機構(IPA)は4月21日、SCS評価制度の詳細情報を公表した。

 同制度は、2026年3月に経済産業省と内閣官房国家サイバー統括室が公表した「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」に基づき構築された制度で、IPAが運営する。

 同制度は、経済産業省および内閣官房国家サイバー統括室の監督のもと、IPAが運営方針に関する事項や制度に関する文書類の策定等を審議する「運営審議委員会」、運営管理や★3・★4の登録、普及促進等を行う「事務局」、評価機関、技術検証事業者および研修事業者の指定・監督等を行う「指定委員会」を運営する。

 同制度の段階別評価の概要は下記の通り。

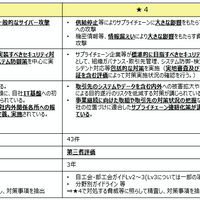
★3:一般的なサイバー脅威に対処しうることを水準として規定。
セキュリティ専門家による確認を経た取得希望組織による自己評価(専門家確認付き自己評価)を求める。

★4:初期侵入の防御にとどまらず、内外への被害拡大防止・目的遂行のリスク低減によって取引先のデータやシステム保護に寄与する点や、サプライチェーンにおける自社の役割に適合したサプライチェーン強靭化策が講じられていることを水準として規定。
第三者評価(要求事項について評価機関による審査)及び技術検証の実施を求める。

★5:より高度なサイバー攻撃への対応として、自組織のリスクを適切に把握・マネジメントした上で、システムに対する具体的な対策としては既存のガイドライン等も踏まえた上で現時点でのベストプラクティスに基づく対策を実行する形を想定。(★3・4の精査も踏まえ、今後更に具体化)。

 より具体的な実施内容については、2026年度に検討・詳細化を行い公開する。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop