フィッシング対策協議会は6月1日、「フィッシングレポート2026」を公開した。
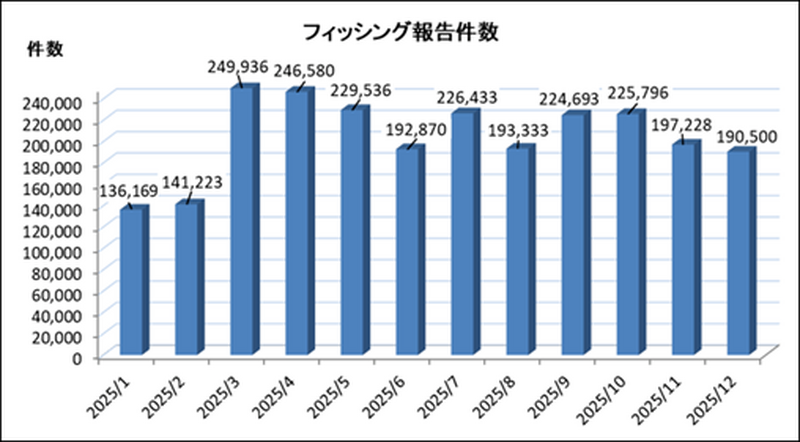
同レポートによると、フィッシング対策協議会で受領した2025年1月から12月までのフィッシング報告件数は過去最多となる2,454,297件で、2024年と比較して約1.43倍となった。3月は報告件数が約25万件となり、月ベースでも過去最多件数を更新している。
2025年にフィッシングでかたられたブランド数は229で、悪用された分野としては、クレジットカード・信販系が37ブランド、金融系が36ブランド、証券系が21ブランド、通信事業者・メールサービス系が20ブランド、オンラインサービス系が20ブランド、EC系が16ブランド、決済サービス系が13ブランド、仮想通貨系が10ブランド、配送系が7ブランド、その他が49ブランドであった。
引き続きクレジットカード情報の詐取が目的のフィッシングが多く、利用者が多いブランドが狙われる傾向は変わっていない。2025年は、証券会社をかたるフィッシングで詐取した情報を使用して証券口座を乗っ取り、株価操縦を行うことで利益を得るという手口で、不正取引被害額は約7,393億円規模となり、事業者が多要素認証の設定必須化を決定するなど対策を進めた6月以降は減少したものの、引き続き発生している。
2月にはなりすまし送信メールが全体の約69.0%に急増し、3月も高水準で推移した結果、過去最高の報告件数を記録する一因となった。これらの攻撃では、DMARCポリシーが「none(監視のみ)」に設定されている、あるいは未設定のドメインが選別され悪用されていたが、10月以降はその割合が約27.0%まで大幅に減少している。9月に総務省が通信事業者に対しDMARC対応を要請したことを受け、攻撃者がDMARC認証の失敗による検知を回避する動きを強めた可能性があると同レポートでは指摘している。その結果、2025年後半には独自ドメイン(非なりすまし)を用い、DMARC認証を通過させることで迷惑メールフィルターを回避しようとする試みが急増し、12月には、この手法が全体の約75.3%を占めるに至った。
同レポートでは、攻撃者が検知回避のため独自ドメインへと手法をシフトさせる状況を踏まえ、今後は単に送信ドメイン認証技術を実装するだけでなく、BIMIなどを活用して「正規メールの視認性を高める」取り組みが、事業者にとってブランド保護の観点から不可欠になると考察している。