

最新記事
記事一覧
エレコム製無線 LAN ルータおよび無線アクセスポイントに複数の脆弱性
セキュリティホール・脆弱性
Microsoft Windows の csc.sys における任意のカーネルメモリへの書き込みが可能となる脆弱性(Scan Tech Report)
エクスプロイト
関西みらい銀行騙った不審なメールと SMS に注意呼びかけ
脅威動向
自治体注意喚起:流山市 フィッシングメールに注意呼びかけ
脅威動向
バッファロー製無線 LAN ルータおよび無線 LAN 中継器に OS コマンドインジェクションの脆弱性
セキュリティホール・脆弱性
スーパー “ダメ親父” ハッカー 政府システムをハッキング
TheRegister
複数のセーフィー製品にサーバ証明書の検証不備の脆弱性
セキュリティホール・脆弱性
Windows DNS に DNSスプーフィングが可能になる脆弱性
セキュリティホール・脆弱性
岩手銀行を装ったフィッシング詐欺に注意を呼びかけ
脅威動向
スマートフォンアプリ「楽天市場アプリ」にアクセス制限不備の脆弱性
セキュリティホール・脆弱性
決済成立は確認されず ~「オールスポーツコミュニティ」でクレジットカードの不正利用試行
インシデント・情報漏えい
「マネーフォワード クラウド請求書」アカウント不正利用しメール大量送信
インシデント・情報漏えい
三菱商事 幹部なりすましメール 注意呼びかけ
脅威動向
Plantronics Hub における権限昇格につながる管理者権限で任意のファイルが削除可能となる脆弱性(Scan Tech Report)
エクスプロイト
送信元が「Creema」となっているなりすましメールに注意を呼びかけ、対策としてSPF/ DKIM / DMARC 実行
脅威動向
Windows TCP/IP のリモートでコードが実行される脆弱性
セキュリティホール・脆弱性
AeyeScan blog 第8回「IPAに脆弱性を約500件報告した話」
セキュリティホール・脆弱性
@nifty をかたるメールに注意を呼びかけ
脅威動向
Intel 製品に複数の脆弱性
セキュリティホール・脆弱性
悪用確認済み脆弱性が 6 件、マイクロソフトが 8 月のセキュリティ情報公開
セキュリティホール・脆弱性
Adobe Acrobat および Reader に脆弱性(APSB24-57)、最新バージョンへの更新を呼びかけ
セキュリティホール・脆弱性
「あなたの携帯電話からウイルスがばらまかれている」JC3 職員騙った不審電話に注意呼びかけ
脅威動向
Cloudbase Blog 第2回「企業経営を加速させるクラウドセキュリティ戦略 ~ クラウド特有のリスクとは」
脅威動向
「公表に敬意を表したい」北朝鮮 IT 技術者をうっかり雇った KnowBe4 をブライアン・クレブスが称賛
TheRegister
夏休みはちゃんと取れ/ミサイル防衛網サプライチェーンリスク/セキュリティ企業に北技術者入社 ほか [Scan PREMIUM Monthly Executive Summary 2024年7月度]
脅威動向
ゼクセロン製 ZWX-2000CSW2-HN に複数の脆弱性
セキュリティホール・脆弱性
サイボウズ Office にカスタムアプリに関する閲覧制限回避の脆弱性
セキュリティホール・脆弱性
Pimax Play および PiTool に WebSocket 接続の要求に対する制限欠如
セキュリティホール・脆弱性
パネルディスカッション:DMARC 対応を進めた企業 4 社のセキュリティ担当者へ 5 つの質問PR
セミナー・イベント
ツール一本 裸一貫 サイバー犯罪者独立開業
TheRegister
OpenSSH の脆弱性「CVE-2024-6387」「CVE-2024-6409」トレンドマイクロ解説
セキュリティホール・脆弱性
Proofpoint Blog 第39回「2024年第 2 四半期はランサムウェアにつながるメール攻撃が急増」
業界動向
センチュリー・システムズ製 FutureNet NXR シリーズ、VXR シリーズおよび WXR シリーズに複数の脆弱性
セキュリティホール・脆弱性
カスペルスキー、2023年「葬られた」Internet Explorerのゼロデイ脆弱性について解説
セキュリティホール・脆弱性
Microsoft Windows の User Manager サービスにおける権限昇格につながる管理者権限で任意のファイルが作成可能となる脆弱性(Scan Tech Report)
エクスプロイト
FFRI AMCにOSコマンドインジェクションの脆弱性
セキュリティホール・脆弱性
エレコム製無線LANルータに複数の脆弱性
セキュリティホール・脆弱性
EC-CUBE 4系用プラグイン「EC-CUBE Web API プラグイン」に格納型XSSの脆弱性
セキュリティホール・脆弱性
EC-CUBE 4系にプラグインインストール時の入力値チェックの不備
セキュリティホール・脆弱性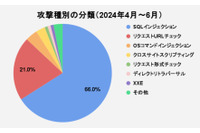
国内からの攻撃増加 手法は SQLインジェクション最多「SiteGuard セキュリティレポート(2024.2Q)」
脅威動向脆弱性と脅威人気記事
-
-
Apache HTTP Server 2.4 に複数の脆弱性
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-
Movable Type に複数の脆弱性
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ