

最新記事(67 ページ目)
記事一覧

東芝製メモリカード関連ソフトのインストーラにコード実行の脆弱性(JVN)
セキュリティホール・脆弱性
インシデント報告件数は横ばい、フィッシングサイトは前四半期から36%増加(JPCERT/CC)
脅威動向
WordPress用プラグイン「WP Statistics」に任意スクリプト実行の脆弱性(JVN)
セキュリティホール・脆弱性
BIND 9.xに、namedが異常終了を起こしサービスが停止する脆弱性(JPRS、JVN)
セキュリティホール・脆弱性
アドビが「Flash Player」「Reader」「Acrobat」のセキュリティアップデート(IPA)
セキュリティホール・脆弱性
マイクロソフトが月例パッチを提供、セキュリティ情報としての公開は終了(IPA)
セキュリティホール・脆弱性
「Apache Tomcat」がアップデート、情報漏えいやDoSの脆弱性に対応(JVN)
セキュリティホール・脆弱性
ドローン「U818A WIFI」に撮影した画像や動画を取得・改ざんされる脆弱性(JVN)
セキュリティホール・脆弱性
[セキュリティ ホットトピック] 2016年一年間のサイバー脅威報告書 ~ 警察庁調べ
コラム
IT資産管理ツール「ASSETBASE」に任意スクリプト実行の脆弱性(JVN)
セキュリティホール・脆弱性
「サイボウズ Office」に複数の脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
すべての Microsoft Office 製品が影響する脆弱性、すでに攻撃も発生(JVN)
セキュリティホール・脆弱性
登録IDを暫定的に変更したとする、MUFGカード騙るフィッシングメール確認(フィッシング対策協議会)
脅威動向
WordPress用プラグイン「WP Statistics」に任意スクリプト実行の脆弱性(JVN)
セキュリティホール・脆弱性
アイ・オー・データ製の無線LANルータにOSコマンド実行の複数の脆弱性(JVN)
セキュリティホール・脆弱性
「CS-Cart日本語版」に、他人の注文を返品申請される脆弱性(JVN)
セキュリティホール・脆弱性
Amazonを騙る不審な日本語のフィッシングメールを確認、注意を呼びかけ(フィッシング対策協議会)
脅威動向
「Trend Micro Control Manager」にコード実行など複数の脆弱性(JVN)
セキュリティホール・脆弱性
タブ式ファイラー「Tablacus Explorer」に任意のOSコマンド実行の脆弱性(JVN)
セキュリティホール・脆弱性
Javaで実装された複数のAMF3ライブラリにコード実行の脆弱性(JVN)
セキュリティホール・脆弱性
ショッピングサイト構築システム「CS-Cart日本語版」に複数の脆弱性(JVN)
セキュリティホール・脆弱性
「iOS」にWi-Fi chip 上で任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性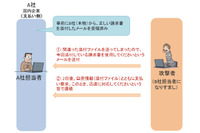
経営者や上司になりすまし送金させる「ビジネスメール詐欺」に注意喚起(IPA)
脅威動向
Mini-PCベアボーン「GIGABYTE BRIX」に複数の脆弱性(JVN)
セキュリティホール・脆弱性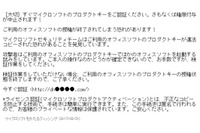
プロダクトキー不正コピーフィッシング、今度は「重要」でなく「大切」(フィッシング対策協議会)
脅威動向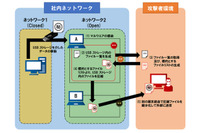
クローズドな環境からUSBストレージを介してデータを窃取する手法を確認(JPCERT/CC)
脅威動向
有線LANルータ「CentreCOM AR260S V2」に管理者権限で操作される脆弱性(JVN)
セキュリティホール・脆弱性
iOSアプリ「Pandora」に、機微な情報が漏えいする脆弱性(JVN)
セキュリティホール・脆弱性
アップルがmacOS、iOS、Safariなどのアップデートを公開、適用を呼びかけ(JVN)
セキュリティホール・脆弱性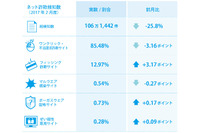
新社会人や学生、新入学の子供の親を標的とする偽サイトが増加(BBソフトサービス)
脅威動向
「ntpd」にDoS攻撃を受けるなど複数の脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
Apache Struts 2.x においてパーサの値検証不備により任意のコードが実行可能となる脆弱性(Scan Tech Report)
エクスプロイト
LED食品照明製品のプレスリリースを騙る迷惑メールに注意を呼びかけ(マクニカネットワークス)
脅威動向
「ご登録パスワード変更完了のお知らせ」、ウェブマネーを騙るメール確認(フィッシング対策協議会)
脅威動向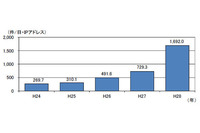
「Mirai」などIoT機器へのアクセスが急増、前年の倍以上に(警察庁)
調査・ホワイトペーパー
WordPress用プラグイン「YOP Poll」にブラウザ上で任意スクリプト実行の脆弱性(JVN)
セキュリティホール・脆弱性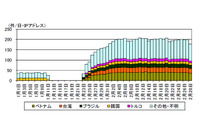
IoT機器が発信元と考えられるアクセスの増加を確認、Miraiとは異なる特徴(警察庁)
脅威動向
IE版「PhishWall クライアント」のインストーラにコード実行の脆弱性(JVN)
セキュリティホール・脆弱性
PCAUSA Rawether for WindowsにSYSTEM権限で任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
HTTPS通信監視機器がHTTPS通信のセキュリティ強度を低下させる可能性(JVN)
セキュリティホール・脆弱性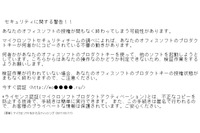
またもや「プロダクトキー不正コピー」フィッシング、リンク先の異なるメール確認(フィッシング対策協議会)
脅威動向
セゾンNetアンサーを騙るフィッシングメール、リンクはシンプルなURL(フィッシング対策協議会)
脅威動向
CommVault EdgeにrootやSYSTEM権限で任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
LINEを騙るフィッシングをまたも確認、「検証してお願いします」(フィッシング対策協議会)
脅威動向
サポート終了の「安全なウェブサイト運営入門」にOSコマンド実行の脆弱性(JVN)
セキュリティホール・脆弱性
D-Link製VPNファイアウォールに、管理機能を操作される脆弱性(JVN)
セキュリティホール・脆弱性
Adobe Flash Playerのセキュリティアップデートを公開、7件の脆弱性に対応(アドビ)
セキュリティホール・脆弱性
Google Playを騙るフィッシングSMSを新たに確認、注意を呼びかけ(フィッシング対策協議会)
脅威動向
「Apache Tomcat」に通信内容が漏えいする脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性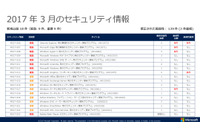
月例セキュリティ情報、「緊急」9件を含む18件を公開(日本マイクロソフト)
セキュリティホール・脆弱性
「サイボウズ KUNAI for Android」にログ情報が漏えいする脆弱性(JVN)
セキュリティホール・脆弱性
[セキュリティ ホットトピック] 改正個人情報保護法、変更点・注意点などガイドライン公表
コラム
Linux システムの ntfs-3g において scrub の不備により管理者権限で任意のコードが実行可能となる脆弱性(Scan Tech Report)
エクスプロイト
データを破壊するワイパー型マルウェアの新種を発見(カスペルスキー)
脅威動向
iOSアプリ「Flash Seats Mobile App」に、暗号通信を盗聴される脆弱性(JVN)
セキュリティホール・脆弱性
無線LANルータ「DIR-850L」に、root権限で任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
PHP FormMail Generatorで作成したPHPコードにスクリプト実行などの脆弱性(JVN)
セキュリティホール・脆弱性
ACTi製の複数のカメラ製品に乗っ取りなどの脆弱性、対策方法は未公開(JVN)
セキュリティホール・脆弱性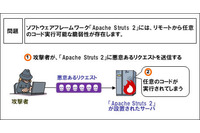
「Apache Struts2」に任意コード実行の脆弱性、至急の対策を呼びかけ(IPA)
セキュリティホール・脆弱性
「dotCMS」に任意のコマンド実行など複数の脆弱性、対策方法は未公開(JVN)
セキュリティホール・脆弱性
「OneThird CMS」にブラウザ上で任意のスクリプトを実行される複数の脆弱性(JVN)
セキュリティホール・脆弱性
SHA-1使用サイトの警告表示に注意、サイト運営者はSHA-2への移行を(フィッシング対策協議会)
脅威動向
外からのサイバー攻撃と内部犯行の違いとは~内部不正対策の三要素PR
セミナー・イベント脆弱性と脅威人気記事
-
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Apache HTTP Server 2.4 に複数の脆弱性
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
Movable Type に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ