Twitterを騙るフィッシング(フィッシング対策協議会) | ScanNetSecurity
2026.10.25(日)

Twitterを騙るフィッシング(フィッシング対策協議会)

 フィッシング対策協議会は13日、緊急情報「Twitterを騙るフィッシング(2012/1/13)」を公開した。

脆弱性と脅威 脅威動向
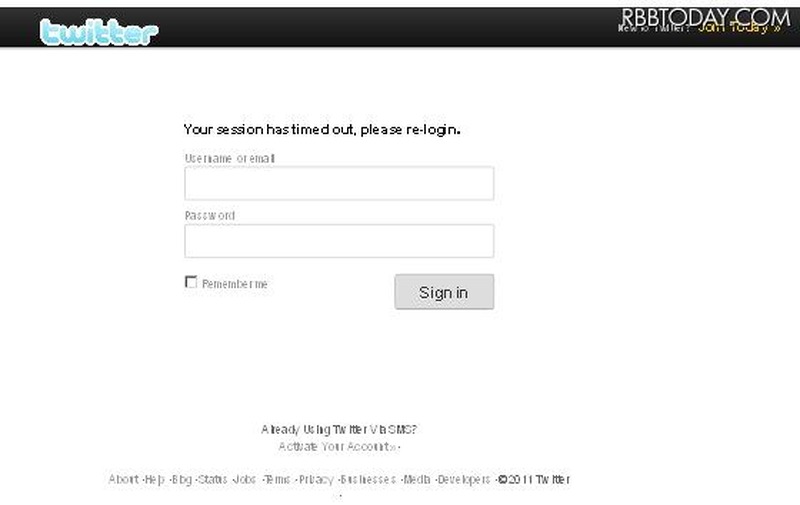
偽サイトのログイン画面
偽サイトのログイン画面 全 3 枚 拡大写真
 フィッシング対策協議会は13日、緊急情報「Twitterを騙るフィッシング(2012/1/13)」を公開した。

 それによると、TwitterのIDおよびパスワードを入力させる偽サイトが稼働しているとのこと。15時現在も、フィッシングサイトは稼働しており、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼したとしている。サイトのURLは「http://ti●●●●●●.com/login/gewrfg/?timed_out=1」などとなっているが、今後、類似のフィッシングサイトが公開される可能性もある。また今回使用されているフィッシングサイトのURLは、正規のTwitterサイトのURLに似ているため、注意が必要だとしている。

 Twitterでは、ログインする前に、そのサイトがTwitter.comであることを確認し、ダイレクトメッセージでのリンクなどに注意を払うよう呼びかけている。

Twitterを騙る偽サイトが出現……「本物と紛らわしいURL」を使用

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. NECがシステム開発・保守業務を委託している企業にサイバー攻撃

    NECがシステム開発・保守業務を委託している企業にサイバー攻撃

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop