検出や削除を困難にする機能を備えた標的型攻撃をアジア圏で確認(トレンドマイクロ) | ScanNetSecurity
2026.09.25(金)

検出や削除を困難にする機能を備えた標的型攻撃をアジア圏で確認(トレンドマイクロ)

トレンドマイクロは、アジア各国にわたる標的型攻撃に、「Remote Access Tool(RAT)」である「RARSTONE」が利用されていることを確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
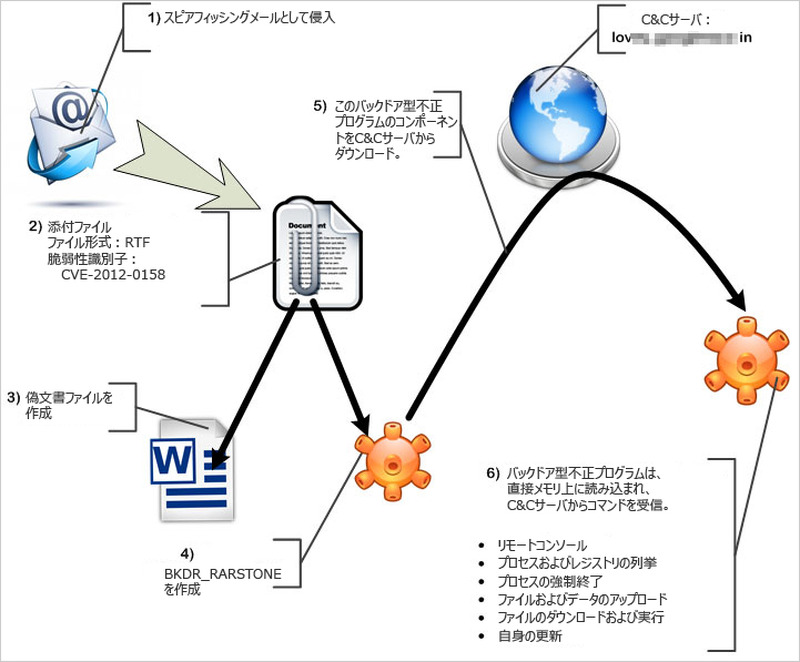
RARSTONEが利用された標的型攻撃の流れ
RARSTONEが利用された標的型攻撃の流れ 全 1 枚 拡大写真
トレンドマイクロ株式会社は6月14日、アジア各国にわたる標的型攻撃に、「Remote Access Tool(RAT)」である「RARSTONE」が利用されていることを確認したと同社ブログで発表した。RARSTONEは、RATとして古くから知られている「PlugX」と類似した特徴を持つもので、4月にはソーシャルエンジニアリングの手口として「ボストン・マラソン同時爆破事件」に便乗した標的型攻撃において、このRATが利用された。

今回、確認された攻撃では、電気通信事業、石油・ガス事業、政府機関、メディアなどといった複数の産業が狙われていた。また、標的となった組織は、インドやマレーシア、シンガポール、ベトナムなどさまざまな国を拠点としている。同社では、この標的型攻撃キャンペーンを適切に把握するために、関連攻撃で確認された共通のユーザエージェントの文字列「NOKIAN95/WEB」にちなみ「Naikon」と呼んでいる。

攻撃では、標的となった組織を焦点を定めたスピアフィッシング攻撃によって仕掛けられており、アジア太平洋地域における外交関連協議に関連するメッセージが悪用されていた。メールには、「Windows コモン コントロール」に存在する古い脆弱性「CVE-2012-0158」を利用する不正な文書ファイルが添付されており、これを開くとバックドアが作成され、C&Cサーバからコンポーネントをダウンロードする。特に「Uninstall レジストリ キー」からインストーラのプロパティを入手する機能を搭載していることが特徴で、明らかにセキュリティ専門家の調査を困難にさせるようとする意図が見えるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  2. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

    「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

  5. 実例を元に標的型攻撃メールの見分け方と対応を紹介(IPA)

    実例を元に標的型攻撃メールの見分け方と対応を紹介(IPA)

ランキングをもっと見る
PageTop