
スクウェア・エニックスを騙るフィッシングサイトを確認(フィッシング対策協議会)
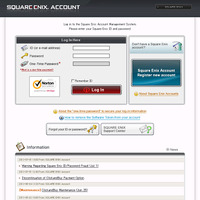
フィッシング対策協議会は、スクウェア・エニックスを騙るフィッシングメールが出回っているとして注意喚起を発表した。
脆弱性と脅威
脅威動向
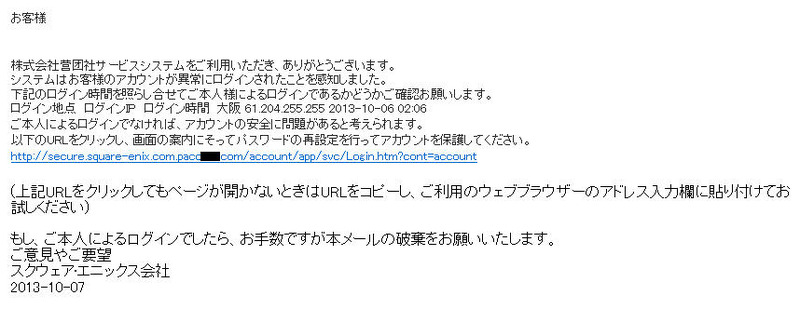
http://secure.square-enix.com.iacc.●●●●.com/account/app/svc/Login.htm?cont=account
http://secure.square-enix.com.oacc.●●●●.com/account/app/svc/Login.htm?cont=account
http://secure.square-enix.com.pacc.●●●●.com/account/app/svc/Login.htm?cont=account
http://secure.square-enix.com.racc.●●●●.com/account/app/svc/Login.htm?cont=account
http://secure.square-enix.jp.iacc.●●●●.com/account/app/svc/Login.htm?cont=account
http://secure.square-enix.jp.oacc.●●●●.com/account/app/svc/Login.htm?cont=account
http://secure.square-enix.jp.xzl.●●●●.com/account/app/svc/Login.htm?cont=account
10月10日11時の時点でフィッシングサイトは稼働しており、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼中であるという。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてログインに必要な情報(ログインIDやパスワード)を入力しないよう呼びかけている。
関連記事
この記事の写真
/




