ID/パスワード認証が大半「テレワーク状況とセキュリティに関するアンケート調査レポート」公開(JSSEC) | ScanNetSecurity
2026.11.12(木)

ID/パスワード認証が大半「テレワーク状況とセキュリティに関するアンケート調査レポート」公開(JSSEC)

一般社団法人日本スマートフォンセキュリティ協会(JSSEC)は7月22日、企業・組織で取り組むテレワークの実態とセキュリティ対策についての調査結果をまとめた「テレワーク状況とセキュリティに関するアンケート調査レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
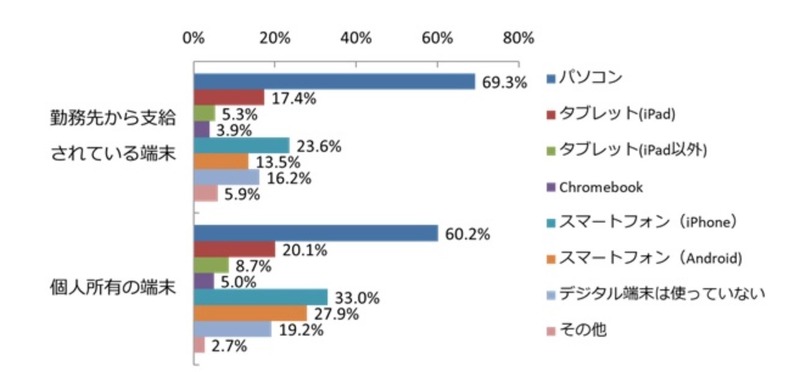
テレワークでの利用端末(勤務先支給、個人所有)の状況について(N=437)
テレワークでの利用端末(勤務先支給、個人所有)の状況について(N=437) 全 1 枚 拡大写真
一般社団法人日本スマートフォンセキュリティ協会(JSSEC)は7月22日、企業・組織で取り組むテレワークの実態とセキュリティ対策についての調査結果をまとめた「テレワーク状況とセキュリティに関するアンケート調査レポート」を公開した。

同調査レポートは新型コロナウイルス感染症拡大防止において、テレワーク(在宅勤務)の実施有無、テレワーク実施のきっかけ、利用端末、テレワーク時のネットワーク接続環境や認証の方法など、テレワーク中に利用しているシステム、機密情報の扱い方や機密情報の保管場所、情報セキュリティなどに関する状況について、2020年5月に実施したアンケート調査の結果をまとめたもの。

同調査レポートによると、テレワークでの利用端末について個人所有の「パソコン」「スマートフォン」を利用するケースが多く、「新型コロナウイルス感染拡大を機に」テレワークを実施した回答者が約53%と半数を超え、急遽テレワークを実施した企業・組織が多いと推測している。

また、テレワーク時のセキュリティ対策として認証方法は「ID/パスワード」が大半で、「ワンタイムパスワード」「デバイス認証」は3割前後、「VPN」は約5割、「シングルサインオン」は約3割の利用があった。

《高橋 潤哉( Junya Takahashi )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop