総務省関東総合通信局は11月27日、公にしないとの条件で任意に提供された情報を含んだ資料を誤って添付しメール送信したと発表した。
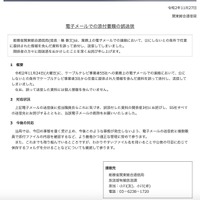
これは11月24日に、ケーブルテレビ事業者55社への業務上のメール連絡において、公にしないとの条件でケーブルテレビ事業者3社から任意に提供された情報を含んだ資料を誤添付し送信したというもの。なお、誤送信した資料には個人情報は含まれていない。
同局ではメール送信後、担当職員自ら気づき、誤添付した資料の関係者3社に謝罪、誤送信先55社すべての送信先に謝罪するとともに当該メールの削除を依頼した。
同局では今後、メール送信前に複数職員での添付ファイルの内容確認を行う等、より厳格かつ適正な管理に努めるとともに、わかりやすいファイル名の使用や公表の可否に応じて保存するフォルダ分けをすることについても徹底し再発防止に努めるとのこと。
これは11月24日に、ケーブルテレビ事業者55社への業務上のメール連絡において、公にしないとの条件でケーブルテレビ事業者3社から任意に提供された情報を含んだ資料を誤添付し送信したというもの。なお、誤送信した資料には個人情報は含まれていない。
同局ではメール送信後、担当職員自ら気づき、誤添付した資料の関係者3社に謝罪、誤送信先55社すべての送信先に謝罪するとともに当該メールの削除を依頼した。
同局では今後、メール送信前に複数職員での添付ファイルの内容確認を行う等、より厳格かつ適正な管理に努めるとともに、わかりやすいファイル名の使用や公表の可否に応じて保存するフォルダ分けをすることについても徹底し再発防止に努めるとのこと。