総務省「スマートシティセキュリティガイドライン(第2.0版)」公表、特有の留意事項について整理 | ScanNetSecurity
2026.09.19(土)

総務省「スマートシティセキュリティガイドライン(第2.0版)」公表、特有の留意事項について整理

総務省は6月30日、「スマートシティセキュリティガイドライン(第2.0版)」を公表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
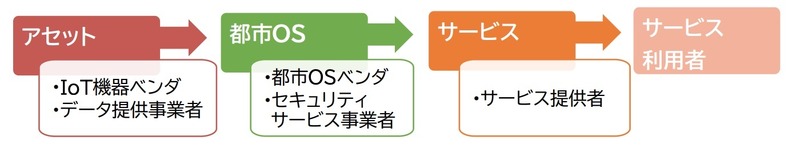
スマートシティのデータの流れ
スマートシティのデータの流れ 全 1 枚 拡大写真
 総務省は6月30日、「スマートシティセキュリティガイドライン(第2.0版)」を公表した。同省では4月24日から5月24日までの間、「スマートシティセキュリティガイドライン(第2.0版)」(案)について意見を募集し、13件の意見提出があったため、当該意見に対する同省の考え方を取りまとめ本ガイドラインと併せて公表している。

 本ガイドラインでは、日本全国の地域や地方公共団体において安全・安心なスマートシティが実現できるよう、スマートシティのセキュリティの考え方や、スマートシティ特有のセキュリティ留意事項などについて整理している。

 スマートシティのサプライチェーンでは、それぞれのサービスや基盤を支える委託・再委託先や、様々な機器・ソフトウェアを供給する事業者など、多くの関係者が複雑に関与しているため、サイバー攻撃の起点が拡大することで発生する被害の影響範囲が広くなることが懸念されるため、「サプライチェーン全体のリスクを管理・把握する」「委託先のセキュリティ管理体制を評価する」「サプライチェーン全体の脆弱性情報を適切に把握し、対応する」の3点のポイントを踏まえて、適切にサプライチェーン管理を行うよう述べている。

 特に「サプライチェーン全体の脆弱性情報を適切に把握し、対応する」では、最初の段階で継続的な脆弱性への対応が期待できるソフトウェアやハードウェア等を選定した上で、推進主体と委託先・提携先側とで脆弱性情報を適切に把握し、迅速に対処することが重要としている。

 また、スマートシティ内でセキュリティインシデントが発生した際の被害拡大防止のために、責任範囲を明確にしたセキュリティインシデント対応体制を構築し、それぞれの連絡窓口を整備しマルチステークホルダ間で共有し、スマートシティ全体及び各マルチステークホルダにおけるセキュリティインシデント対応手順を整備した上で、定期的にセキュリティインシデント対応訓練・演習の実施を行うよう求めている。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop