総務省「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」第四次とりまとめ(案)」公表 | ScanNetSecurity
2026.11.04(水)

総務省「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」第四次とりまとめ(案)」公表

総務省は10月5日、「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」における議論を取りまとめた「第四次とりまとめ(案)」を公表し、10月6日から11月4日までの間、意見を募集している。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
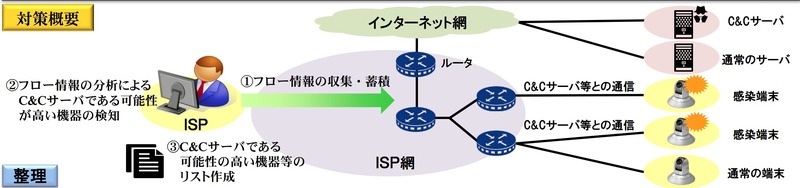
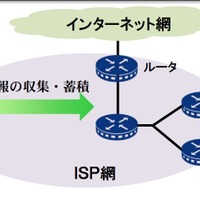
平時におけるフロー情報の収集・蓄積・分析によるC&Cサーバである可能性が高い機器の検知 対策概要
平時におけるフロー情報の収集・蓄積・分析によるC&Cサーバである可能性が高い機器の検知 対策概要 全 2 枚 拡大写真
 総務省は10月5日、「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」における議論を取りまとめた「第四次とりまとめ(案)」を公表し、10月6日から11月4日までの間、意見を募集している。

 「電気通信事業におけるサイバー攻撃への適正な対処の在り方に関する研究会」は、サイバー攻撃が巧妙化・複雑化する中で、電気通信事業者が通信の秘密等に配慮しつつ、新たな対策や取組が可能となるよう適正な対処の在り方の検討を目的に開催、第四次とりまとめについては10月1日の同研究会会合で案をとりまとめ、パブコメを経た上で11月頃に公表を予定している。

 第四次とりまとめ(案)では検討課題として、平時におけるフロー情報の収集・蓄積・分析によるC&Cサーバである可能性が高い機器の検知について、「目的の正当性」「行為の必要性」「手段の相当性」からも正当業務行為として許容され、違法性が阻却されるとしている。

 同様に、フロー情報を収集・蓄積・分析して検知したC&Cサーバに関する情報についての共有についても、C&Cサーバの検知のみを目的としてC&Cサーバに関するIPアドレス及びポート番号を取りまとめリスト化したものは、個別の通信と切り離され、個々の通信の構成要素を明らかにすることにつながらず、通信の秘密の保護規定に抵触しないとしている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PQC 移行の現在地とこれから TLS 1.3 から学ぶ移行戦略 ~ Internet Week 2026

    PQC 移行の現在地とこれから TLS 1.3 から学ぶ移行戦略 ~ Internet Week 2026

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  4. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop