

最新記事(25 ページ目)
記事一覧
セゾン情報システムズのデータ連携ソフト「DataSpider Servista」にハードコードされた暗号鍵の使用の脆弱性
セキュリティホール・脆弱性
OSSのノーコード・ローコード開発ツール「プリザンター」にXSSの脆弱性
セキュリティホール・脆弱性
クレムリンへ DDoS攻撃 露技術者 流刑
TheRegister
みずほ信託銀行がフィッシングメールに注意喚起
脅威動向
Starlette にディレクトリトラバーサルの脆弱性
セキュリティホール・脆弱性
ESS REC Agent Server Edition for Linux 等にディレクトリトラバーサルの脆弱性
セキュリティホール・脆弱性
Proofpoint Blog 第25回「2023年 中小企業を標的とするAPT攻撃分析:サプライチェーンへの攻撃インフラとなる中小企業」
脅威動向
Wacom Tablet Driver インストーラー (macOS) にファイルアクセス時のリンク解釈が不適切な脆弱性
セキュリティホール・脆弱性
キヤノン製スモールオフィス向け複合機、レーザービームプリンターおよびインクジェットプリンターに複数の脆弱性
セキュリティホール・脆弱性
「asahi.com」「サーバー環境の移行」等メールに注意喚起
脅威動向
Tornado にオープンリダイレクトの脆弱性
セキュリティホール・脆弱性
Androidアプリ「Brother iPrint&Scan」にアクセス制限不備の脆弱性
セキュリティホール・脆弱性
Qrio Lock (Q-SL2) に Capture-replay による認証回避の脆弱性
セキュリティホール・脆弱性
ティアンドデイ製およびエスペックミック製データロガーに複数の脆弱性
セキュリティホール・脆弱性
Microsoft Windows OS における Winsock でのデータ検証不備に起因する権限昇格が可能となる脆弱性(Scan Tech Report)
エクスプロイト
因幡電機産業製 Wi-Fi AP UNIT に OSコマンドインジェクションの脆弱性、製品はサポート終了
セキュリティホール・脆弱性
WordPress 用プラグイン MW WP Form および Snow Monkey Forms に複数の脆弱性
セキュリティホール・脆弱性
サイボウズ Garoon に複数の脆弱性
セキュリティホール・脆弱性
国税庁かたるフィッシングに注意を呼びかけ
脅威動向
お粗末な暗号化の仕事ぶり ランサムウェアの身代金払うもデータ破損多し
TheRegister
OneNote形式のファイルを悪用した攻撃増加、手口と対策公開
脅威動向
Beekeeper Studio にコードインジェクションの脆弱性
セキュリティホール・脆弱性
Intel 製品に複数の脆弱性
セキュリティホール・脆弱性
フィッシング報告件数 4月は10万件迫る ~ DMARCで排除できるなりすましメールは40.6%
脅威動向
マイクロソフトが5月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性1件含む
セキュリティホール・脆弱性
MicroEngine メールフォームに複数の脆弱性
セキュリティホール・脆弱性
Joomla! における Web コンテンツのアクセス制御不備に起因する情報漏えいの脆弱性(Scan Tech Report)
エクスプロイト
WordPress 用プラグイン Newsletter にXSSの脆弱性
セキュリティホール・脆弱性
WordPress 用プラグイン VK Blocks および VK All in One Expansion Unit にXSSの脆弱性
セキュリティホール・脆弱性
SR-7100VN に権限昇格の脆弱性
セキュリティホール・脆弱性
コンテック製SolarView Compactに複数の脆弱性
セキュリティホール・脆弱性
中国注目 積層セラミックコンデンサ/CISA ソフトウェア開発企業向けガイダンス公開/露 Ciscoルータ脆弱性悪用 ほか [Scan PREMIUM Monthly Executive Summary 2023年4月度]
脅威動向
LINE WORKS Driveエクスプローラーにコードインジェクションの脆弱性
セキュリティホール・脆弱性
JINS MEME CORE にハードコードされた暗号鍵の使用の脆弱性
セキュリティホール・脆弱性
FBIサイバー捜査官一人に中国人ハッカー五十人がかり
TheRegister
サイバー犯罪者が開催するコンテストの賞金額は
脅威動向
警察庁とNISC、DDoS 攻撃に注意喚起
脅威動向
同性異性問わず接触「mixi」でのオンライン詐欺に注意呼びかけ
脅威動向
Windows Credential Manager User Interface の脆弱性、GMOイエラエ解説
セキュリティホール・脆弱性
JAFを装うフィッシングサイトに注意喚起
脅威動向
Service Location Protocol実装機器がサービス運用妨害(DoS)攻撃に悪用される可能性
セキュリティホール・脆弱性
ネットバンキングによる不正送金増加 金融庁注意喚起
脅威動向
FortiMail を侵入経路としたインシデント事例解説
セキュリティホール・脆弱性
Proofpoint Blog 第24回「日米ともにメール詐欺増加:警察庁&FBIレポートから読み解くメール詐欺の被害と日本政府が認めた効果的な対策DMARC」
脅威動向
経産 総務 警察 NISC、大型連休に向けたセキュリティ対策 注意喚起
脅威動向
pfSense における設定情報の検証不備に起因する OS コマンドインジェクションの脆弱性(Scan Tech Report)
エクスプロイト
WordPress 用プラグイン Appointment and Event Booking Calendar for WordPress ‐ Amelia に XSS の脆弱性
セキュリティホール・脆弱性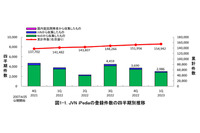
2023年第1四半期に最も多く登録された脆弱性対策情報は「XSS」
脅威動向
法務省申請用総合ソフトに XML 外部実体参照 (XXE) に関する脆弱性
セキュリティホール・脆弱性
WordPress 用プラグイン LIQUID SPEECH BALLOON に CSRF の脆弱性
セキュリティホール・脆弱性
EC-CUBE 2系用プラグイン「ネクストエンジン連携プラグイン」に認証不備の脆弱性
セキュリティホール・脆弱性
Java SEに複数の脆弱性、攻撃された場合の影響が大きいため早期の対応を
セキュリティホール・脆弱性
Joruri Gw に XSS の脆弱性
セキュリティホール・脆弱性
TONEファミリーに認証回避の脆弱性
セキュリティホール・脆弱性
社長になりすましグループ企業取締役に金銭要求 ~ IPA「BEC事例集」新規事例
調査・ホワイトペーパー
ISOG-J「細かすぎる」脆弱性診断手法公開
調査・ホワイトペーパー
JB問い合わせフォームに認可されていない行為者への個人情報の漏えいの脆弱性
セキュリティホール・脆弱性
ウイルスバスター クラウドに DLL 読み込みに関する脆弱性
セキュリティホール・脆弱性
Adobe Acrobat 及び Reader に脆弱性、IPAでは修正プログラムの適用を推奨
セキュリティホール・脆弱性
マイクロソフトが4月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性1件含む
セキュリティホール・脆弱性
三菱重工やニプロで幹部・役員騙る不審な電話やメール
脅威動向
「NTTグループカード サービス終了のご案内 重要必読」~ NTTグループカード騙るフィッシング注意喚起
脅威動向
EMOTET活動再開と休止の間に確認された手法変化
脅威動向脆弱性と脅威人気記事
-
-
Apache HTTP Server 2.4 に複数の脆弱性
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-
Movable Type に複数の脆弱性
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ