

最新記事(72 ページ目)
記事一覧
AKABEi SOFT2製の複数のゲームにOSコマンドインジェクションの脆弱性(JVN)
セキュリティホール・脆弱性
Netis社製ルータがインターネット接続DVRなどを探索する踏み台に(警察庁)
脅威動向
ゆうちょ銀行を騙るメールに注意、パスワード変更完了としてクリック促す(フィッシング対策協議会)
脅威動向
Accellion「kiteworks」に複数の脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
三井住友銀行および、りそな銀行を騙るメールに注意(フィッシング対策協議会)
脅威動向
phpMyAdmin における正規表現の値検証不備により遠隔から任意のコードが実行可能となる脆弱性(Scan Tech Report)
エクスプロイト
「iOS」に複数の脆弱性、アップルがセキュリティアップデートを公開(JVN)
セキュリティホール・脆弱性
ブラジルを送信元とするパケットが増加--定点観測レポート(JPCERT/CC)
脅威動向
PC版の「LINE」の自動アップデート機能に脆弱性、再インストールを呼びかけ(JVN)
セキュリティホール・脆弱性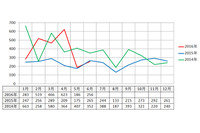
脆弱性の悪用でWebサイトを攻撃の踏み台に…、減らない現状に注意を呼びかけ(JPCERT/CC)
脅威動向
「夜フクロウ」にDoSの脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
「シンプルチャット」にXSSの脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
[数字でわかるサイバーセキュリティ] 約4割がセキュリティ被害、総務省「通信利用動向調査」
コラム
「サイボウズ ガルーン」に複数の脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
CMS「Geeklog IVYWE版」にXSSの脆弱性、パッチ適用を呼びかけ(JVN)
セキュリティホール・脆弱性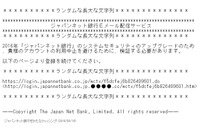
ジャパンネット銀行および福岡銀行を騙るメールに注意、本文には「貴様」(フィッシング対策協議会)
脅威動向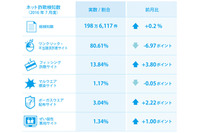
大手企業名を騙ったヤミ金融業者サイトを初めて検知、手法模索の結果か(BBソフトサービス)
脅威動向
ヘルプデスク向けチケット管理アプリケーションに複数の脆弱性(JVN)
セキュリティホール・脆弱性
Drupal の RESTWS モジュールにおける遠隔から任意のコードが実行されてしまう脆弱性(Scan Tech Report)
エクスプロイト
Citibank の情シス担当者がコアルータを消去し 110 拠点に影響、21ヶ月の禁固刑 ~ 上司の叱責が発端(The Register)
TheRegister
非公式ファンメイドゲーム「Pokemon Uranium」が公開停止、再アップロード先のダウンロードリンクの安全性は保証できず
脅威動向
複数の「D-Link」ルータ製品に重大な脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
「UltraVNC repeater」に、任意のホストのポートに接続させられる脆弱性(JVN)
セキュリティホール・脆弱性
月例セキュリティ情報9件を公開、最大深刻度「緊急」は5件(日本マイクロソフト)
セキュリティホール・脆弱性
マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー)
脅威動向
勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB)
脅威動向
複数のWebブラウザに機微な情報が漏えいする脆弱性(JVN)
セキュリティホール・脆弱性
アイ・オー・データ製の複数の録画HDDにデータを削除される脆弱性(JVN)
セキュリティホール・脆弱性
ブラジルのハッカー団体が「ポケモンGO」開発元Niantic CEOのJohn Hanke氏のTwitterアカウントを攻撃
脅威動向
Android標準ブラウザの旧バージョンに脆弱性(JVN)
セキュリティホール・脆弱性
アップル「アカウントロック」、ハンゲーム「パスワード変更」メールに注意(フィッシング対策協議会)
脅威動向
コーディネート試着アプリにSSLサーバ証明書検証不備の脆弱性(JVN)
セキュリティホール・脆弱性
特殊詐欺の件数、被害額が5年ぶりに減少するも高水準--半期レポート(警察庁)
脅威動向
Raytheon と Websense、StoneSoft が統合、日本市場への野心 ( Forcepoint )
業界動向
[緊急寄稿] 電脳コイルとポケモンGO の誘う AR 犯罪新時代
コラム
Crestron Electronics製品に複数の脆弱性(JVN)
セキュリティホール・脆弱性
「Intel Crosswalk Project」にSSLサーバ証明書の検証が阻害される脆弱性(JVN)
セキュリティホール・脆弱性
違和感のないサイバー攻撃メールにするため使われる単語(IPA)
脅威動向
フィッシング、偽アプリ、Wi-Fi、ATM--オリンピック便乗サイバー攻撃に注意(Avast Software)
脅威動向
ボット化したIoT機器が感染拡大を目的にTelnet探索を行っている可能性(警察庁)
脅威動向
「Apache Struts 1」利用に早急な切り替えを呼びかけ--JVN登録状況(IPA)
脅威動向
Ruby on Rails において Render メソッドの実装不備により遠隔から任意のコードが実行されてしまう脆弱性(Scan Tech Report)
エクスプロイト
「Android OS 4.1.2以前」にCRIME攻撃を受ける脆弱性(JVN)
セキュリティホール・脆弱性
位置情報連携型ゲームのプレイにおける注意喚起、個人情報の流出や非正規アプリも(NTTドコモ、KDDI、ソフトバンク、TCA)
脅威動向
「ポケモンGO」の話題性を悪用した攻撃者について警告(トレンドマイクロ)
脅威動向
政府が「ポケモンGO」に関する注意喚起を発表、9つの注意点を記載(NISC)
脅威動向
Vプリカを騙るメールに注意喚起、本文に再び“流失”の表記(フィッシング対策協議会)
脅威動向
SIE吉田修平氏のTwitterアカウントが乗っ取り被害、犯人は脆弱なセキュリティがもたらす危険性を警告
脅威動向
「ASN1C」で生成したソースコードにバッファオーバーフローの脆弱性(JVN)
セキュリティホール・脆弱性
Javaに複数の脆弱性、早急な修正プログラムの適用を呼びかけ(IPA)
セキュリティホール・脆弱性
アップルが「iOS」や「OS X」などのセキュリティアップデートを公開(JVN)
セキュリティホール・脆弱性
BIND 9.xにDNSサービスが停止する脆弱性、アップデートを推奨(JPRS)
セキュリティホール・脆弱性
CGIにおいて環境変数HTTP_PROXYを使用するWebサーバ、Webアプリに脆弱性(JPCERT/CC)
セキュリティホール・脆弱性
大手ショッピングサイトの人気商品を盗用掲載する詐欺サイトが増加(BBソフトサービス)
脅威動向
「WAONサービスアプリ」にSSLサーバ証明書検証不備の脆弱性(JVN)
脅威動向
「Pokemon GO」で身元バレの可能性、個人情報の管理に注意
脅威動向
「Civic Platform Citizen Access portal」に複数の脆弱性(JVN)
セキュリティホール・脆弱性
「Adobe Flash Player」のセキュリティアップデートを公開(アドビ)
セキュリティホール・脆弱性
「libbpg」に未対策の脆弱性、任意のコードを実行される可能性も(JVN)
セキュリティホール・脆弱性
月例セキュリティ情報11件を公開、最大深刻度「緊急」は5件(日本マイクロソフト)
セキュリティホール・脆弱性
GNU Wget においてファイル名検証不備により任意のファイルがダウンロードさせられてしまう脆弱性(Scan Tech Report)
エクスプロイト
復活した「Locky」の標的は日本?! ランサムウェア最新情報まとめ
脅威動向
トロイの木馬型マルウェアが仕込まれたAndroid版「Pokemon GO」に注意喚起(McAfee)
脅威動向脆弱性と脅威人気記事
-
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Apache HTTP Server 2.4 に複数の脆弱性
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
Movable Type に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ