国内改ざんサイトの実例を紹介(デジタルアーツ) | ScanNetSecurity
2026.11.12(木)

国内改ざんサイトの実例を紹介(デジタルアーツ)

デジタルアーツは、「Digital Arts Security Reports」の第一回として「改ざんされたWebサイトの危険性:1」を公開した。

脆弱性と脅威 脅威動向
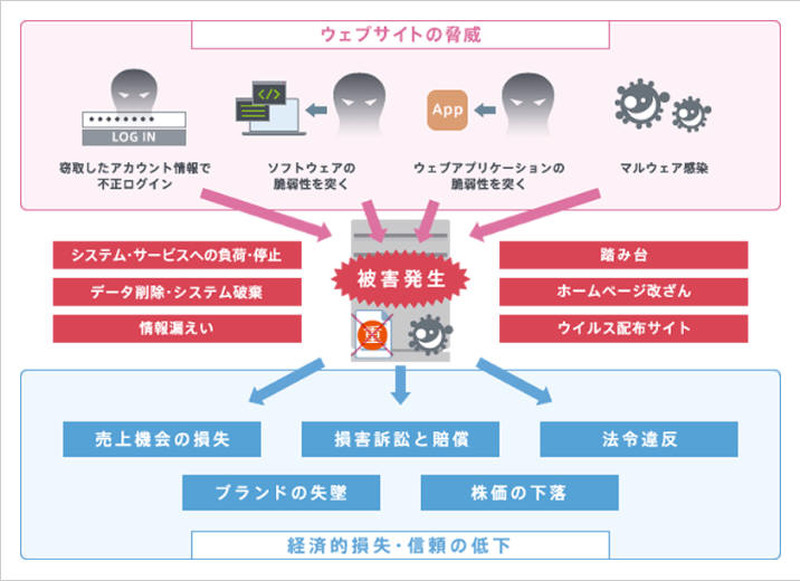
Webサイトで起こるトラブル
Webサイトで起こるトラブル 全 3 枚 拡大写真
デジタルアーツ株式会社は2月19日、「Digital Arts Security Reports」の第一回情報発信として「改ざんされたWebサイトの危険性:1」を公開した。Digital Arts Security Reportsは、最新のサイバー攻撃やセキュリティインシデントの傾向や知見をまとめたレポート。今後、無償の情報提供サービス「Dアラート」の結果や、日々調査・収集しているWebサイトやメールの情報を分析した内容を公開していくという。

「改ざんされたWebサイトの危険性:1」では、同社が実際に確認したWebサイトの中から、「改ざんされたWebサイトの危険性」の一端を紹介している。2018年11月、「i-FILTER」Ver.10のクラウドLookup機能によってデジタルアーツに届いた不審なURLが、正規の企業サイトを起点としていたことが明らかになった。解析の結果、このサイトにアクセスすると「hxxp://134[.]249[.]116[.]78/」へ自動的にリダイレクトされるようになっており、そこからさらにリダイレクトがくり返されていた。

ただし、最初のリダイレクト先は、アクセスしたユーザ環境(ブラウザの種類やIPアドレスなど)や時期によってレスポンスが異なり、最終的に偽のセキュリティ警告が表示されるなど、誘導される悪意のあるWebサイトも複数確認された。また、不審なURLへリダイレクトされるのは、通常のブラウザによる初回のアクセスだけであった。その場合は真っ白なページが表示された。なお、改ざんされたサイトのドメインを調査すると、検索エンジンに日本語のショッピングページのタイトルが記載されたインデックスがあった。これらは、日本のショッピングサイトを模倣したもので、SEOポイズニングを狙っていたと考えられるという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop