URL 内に「COVID-19」、興味引くフィッシングサイト(JPCERT/CC)
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月14日、2020年4月1日から6月30日までの四半期における「インシデント報告対応レポート」を公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
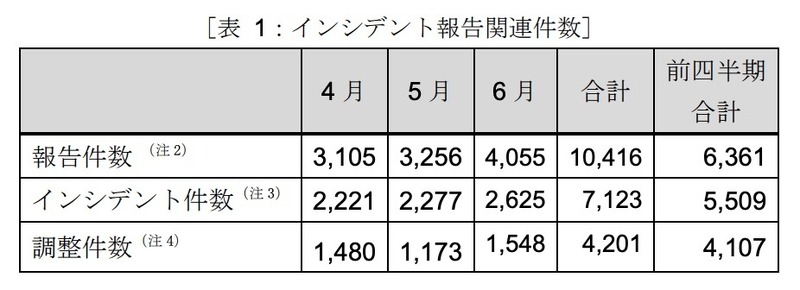
本レポートでは、四半期の統計情報に加え、インシデントの傾向として、フィッシングサイト、Webサイト改ざん、標的型攻撃、その他を取り上げており、またインシデントへの対応事例を掲載している。
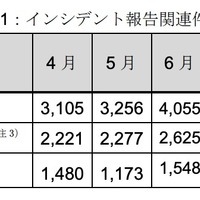
インシデント報告対応レポートによると、同四半期にJPCERT/CCに寄せられたインシデント報告件数は10,416件で、前四半期(6,361件)から60%増加、前年同期と比較すると報告数は172%増加し、調整件数は50%増加した。
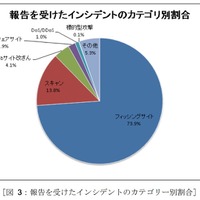
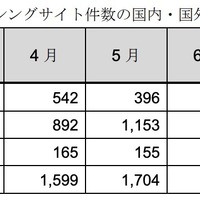
同四半期のインシデントの内訳は「フィッシングサイト」が73.9%、「スキャン」が13.8%となった。フィッシングサイトの報告件数は5,262件で、前四半期の3,839件から37%増加、前年度同期(1,947件)からは170%の増加となった。内訳では、国内のブランドを装ったフィッシングサイトの件数は1,489件で、前四半期の894件から67%増加。国外のブランドを装ったフィッシングサイトの件数は3,265件となり、前四半期の2,474件から32%の増加となった。
フィッシングサイトのうち、国外ブランドではEコマースサイトを装ったものが77.7%、国内ブランドでは企業のサイトを装ったものが43.6%で、前四半期に続き、それぞれ最も多くを占めた。また、報告のあったフィッシングサイトの中には、URLの中にブランドとは関係のない「COVID-19」の文字列を使用し閲覧者の興味を引こうとしたものがいくつかあった。
《ScanNetSecurity》
関連記事
この記事の写真
/