

最新記事
記事一覧
攻撃活動が再開した「Emotet」の観測状況を公開(IPA)
脅威動向
最多件数の脆弱性はXSS、製品はQualcomm componentがランクイン--第2四半期JVN登録状況(IPA)
調査・ホワイトペーパー
期限切れドメイン販売の仕組み悪用、不正リダイレクト行うページ多数発見(カスペルスキー)
海外情報
Microsoft Windows の SharedStream ライブラリにおけるメモリ制御不備により権限昇格が可能となる脆弱性(Scan Tech Report)
エクスプロイト
「目的は学習」「人間は常にAIに優る」「日光浴は1日3時間以内」「年収」バウンティハンター3500名アンケート結果
TheRegister
「仮想通貨で金銭を要求する迷惑メール」のみ微増、2020年第2四半期相談状況(IPA)
調査・ホワイトペーパー
沈静化していた「Emotet」、感染につながるメールを確認(JPCERT/CC)
脅威動向
ダークウェブの違法サイト検出、データセット「DDIR」とは?
セミナー・イベント
ソフトウェア更新まで気づけなかった ~ シスコシステムズ製品「スーパーコピー」の脅威分析(エフセキュア)
調査・ホワイトペーパー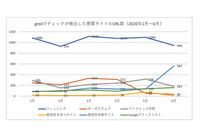
SEOポイズニング増加を注意喚起(セキュアブレイン)
脅威動向
Microsoft Windows の Print Spooler サービスにおけるファイル書き込み処理の不備により権限昇格が可能となる脆弱性(Scan Tech Report)
エクスプロイト
ここが変だよ日本のセキュリティ 第41回 「これでパスワードの不安はパッと消えますよ!」(前編)
TheRegister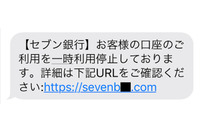
セブン銀行をかたるフィッシングに対する注意喚起(フィッシング対策協議会)
脅威動向
SHIRASAGIにオープンリダイレクトの脆弱性(JVN)
セキュリティホール・脆弱性
NTTコミュニケーションズのインシデント、想起されるグループほか [Scan PREMIUM Monthly Executive Summary]
TheRegister
複数のBIG-IP製品に、攻撃の踏み台にされるなどの脆弱性(JPCERT/CC)
セキュリティホール・脆弱性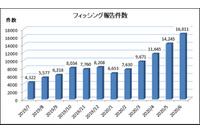
フィッシングは増加傾向、スマホのみを狙うケースも確認(フィッシング対策協議会)
脅威動向
マルウェアの3分の2が暗号化、四半期レポート(ウォッチガード)
ブックレビュー
LinuxKI の kivis.php における OS コマンドインジェクションの脆弱性(Scan Tech Report)
エクスプロイト
クラウド侵害の半数近くがホストアプリを経由(日本IBM)
脅威動向
サイボウズ「Garoon」に複数の脆弱性(JVN)
セキュリティホール・脆弱性脆弱性と脅威人気記事
-
-
Apache HTTP Server 2.4 に複数の脆弱性
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-
Movable Type に複数の脆弱性
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ