

最新記事(82 ページ目)
記事一覧
Duqu 2.0:Kaspersky を攻撃した「ターミネーター」はイスラエル発かもしれない~情報セキュリティ界の大物たちの意見は異なっているが――それが国家的な作戦であることは間違いないようだ(その 1)(The Register)
TheRegister
「父の日」に便乗する詐欺サイトを検知、若年層が標的か(BBソフトサービス)
脅威動向
SMSでパスワードの更新を促すフィッシングを確認、注意を呼びかけ(フィッシング対策協議会)
脅威動向
ネットワーク対応バックアップソフトに、データにアクセスされる脆弱性(JVN)
セキュリティホール・脆弱性
スノーデンによる最新のリーク:NSAは「ハッカーたち」を捕まえるためにインターネットを嗅ぎ回ることができる。令状は不要だ~これは何をハッカーと呼ぶかに全面的にかかっている(The Register)
TheRegister
標的型攻撃で使用される遠隔操作ウイルス「Emdivi」の検出が過去最高に(ラック)
脅威動向
家庭で使用する無線LAN機器の不正利用に対し注意喚起、暗号方式の確認を(IPA)
脅威動向
Ubuntu のクラッシュレポート機能 (Apport) により権限昇格されてしまう脆弱性(Scan Tech Report)
エクスプロイト
ロシアの正規の銀行アプリを装うAndroidトロイの木馬を検出(Dr.WEB)
脅威動向
「OpenSSL」がアップデートを公開、深刻度は「中」「低」のみ(JVN)
セキュリティホール・脆弱性
「CUPS」に複数の脆弱性、アップデートやパッチの適用を呼びかけ(JVN)
セキュリティホール・脆弱性
ウイルスの活動痕跡を確認し、感染の早期発見と対応を定常業務に(IPA)
脅威動向
スパイ目的の高度な標的型攻撃「Duqu 2.0」、カスペルスキーにも侵入(カスペルスキー)
脅威動向
黒いヘリのことは忘れろ、FBI が米国の街々で令状なく監視用のセスナを飛ばしている~ FBI は「金の無駄だから、それについては言及しないように」と報道機関に依頼(The Register)
TheRegister
月例セキュリティ情報8件を公開、最大深刻度「緊急」は2件(日本マイクロソフト)
セキュリティホール・脆弱性
SHODANを攻撃対象の探索に悪用できる可能性を示唆、対策方法を紹介(JPCERT/CC)
脅威動向
メルマガ配信用CGI「MilkyStep」に複数の脆弱性(JVN)
セキュリティホール・脆弱性
情報セキュリティ研究者たち「Tor 秘匿サービスのユーザーを特定するのは、あまりに容易だ」~どうやらオープンにしたほうが安全らしい(The Register)
TheRegister
「McAfee ePO」にSSL/TLS証明書を適切に検証しない脆弱性(JVN)
セキュリティホール・脆弱性
ネットワークトラフィック解析ツールに複数の脆弱性(JVN)
セキュリティホール・脆弱性
大涌谷周辺の火山活動、夜間も監視可能なカメラによる24時間ライブ配信を開始(ウェザーニューズ)
脅威動向
韓国で感染拡大している中東呼吸器症候群(MERS)について、感染しないための注意点とは
脅威動向
F21製PHPライブラリ「JWT」にトークンの署名検証を回避される脆弱性(JVN)
セキュリティホール・脆弱性
巧妙化が進む攻撃に対し、ウイルス感染を想定した「多層防御」を呼びかけ(IPA)
脅威動向
ブルーコート製アプライアンスに複数の脆弱性(JVN)
セキュリティホール・脆弱性
ハッカーがランサムウェア救出キットを立ち上げ~まずはいったん落ち着いて。そこでクリックを間違えると、サーバは台無しになる(The Register)
TheRegister
「ウイルスが検出されました」と日本語の音声で警告する偽サイトを確認(トレンドマイクロ)
脅威動向
口永良部島の新岳が噴火、噴火直後に高さ9,000mの有色噴煙を確認
脅威動向
中小企業による PCI DSS の採用を断念した PCI が、セキュリティ基準の簡略化へ~新しい「シンプルなセキュリティ」で啓蒙活動を再開(The Register)
TheRegister
CMS「Zenphoto」にXSSの脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
Microsoft「復活したマクロウイルス、これがマルウェアの未来」~この 2015 年に、50 万人が、90 年代から知られていた「悪いもの」をクリックしている(The Register)
TheRegister
ゲーム用ツール「提督業も忙しい!」にオープンプロキシ動作の問題(JVN)
セキュリティホール・脆弱性
産業制御システム用PLCソフトの脆弱性を標的としたアクセスを観測(警察庁)
脅威動向
5月30日、対中国攻撃“#OpChina”始動!(Far East Research)
Far East Research
バッチ処理やログオンスクリプト改ざんなどを確認~標的型サイバー攻撃 (トレンドマイクロ)
セミナー・イベント
「Logjam」は、NSA が VPN を破る際に利用したものかもしれない~ジョンズホプキンス大の暗号研究者が指摘した、「FREAK」に似たバグ(The Register)
TheRegister
Adobe Flash Player の NetConnection クラスにおけるデータ型の検証不備により任意のコードが実行される脆弱性(Scan Tech Report)
エクスプロイト
ランサムウェアの被害が増加、脆弱性対策などを呼びかけ(JPCERT/CC)
脅威動向
セゾンNetアンサーを騙るフィッシングメール、昨年から3回目の確認(フィッシング対策協議会)
脅威動向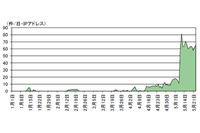
ゲーム用ツールのポートに、プロキシとして利用するための探索行為が増加(警察庁)
脅威動向
CADファイル用の「SXF 共通ライブラリ」にバッファオーバーフローの脆弱性(JVN)
セキュリティホール・脆弱性
Google の Password Alert が、わずか 7 行の JavaScript で台無しにされる~しかし、その脆弱性が極めて迅速に修復されたのは、称賛に値することだろう(The Register)
TheRegister
「三井住友銀行」を騙るフィッシングサイトを確認、画像の文字が角張った雑な作りに(フィッシング対策協議会)
脅威動向
「mt-phpincgi」に任意のPHPコードが実行される脆弱性(JVN)
セキュリティホール・脆弱性
「CPU のキャッシュをスパイする JavaScript」が、あなたのオンライン活動の全てを詐欺師に語る~新たな研究が大手ブラウザに修復を促す(The Register)
TheRegister
「みずほ銀行」を騙るフィッシングサイトを確認、今後も同じ手法のスパム発生の懸念(フィッシング対策協議会)
脅威動向
アップルが「Apple Watch OS」のセキュリティアップデートを公開(JVN)
セキュリティホール・脆弱性
USB機器をネットワーク共有する「KCodes NetUSB」に深刻な脆弱性(JVN)
セキュリティホール・脆弱性
DDoS攻撃の危険性に関する5つの誤解(アーバーネットワークス)
脅威動向
そのキャッシュレジスターのメーカーは 1990 年から、ずっと同じパスワード「166816」を利用している~あなたの PoS(P.O.S.)にハッカーは高笑い(The Register)
TheRegister
Elasticsearch の Groovy スクリプトエンジンにおいてサンドボックス保護機構を回避して任意の Java コードが実行されてしまう脆弱性(Scan Tech Report)
エクスプロイト
準拠の継続率が低いPCI DSS、カード情報を漏洩した企業の要件6・10準拠は皆無(ベライゾン)
調査・ホワイトペーパー
スマートグリッドのセキュリティは、我々が想像していた以上に「ひどい」~まるで冗談のような OSGP の「自家製 MAC」(The Register)
TheRegister
「ゆうちょ銀行」を騙るフィッシングメールを確認、注意を呼びかけ(フィッシング対策協議会)
脅威動向
バイクライフアプリ「Honda Moto LINC」にサーバ証明書検証不備の脆弱性(JVN)
セキュリティホール・脆弱性
箱根山では火山活動が活発な状態、火口周辺警報を継続(気象庁)
脅威動向
「ゆうちょ銀行」を騙るフィッシングサイトを確認、ロゴが使われ巧妙な作り(フィッシング対策協議会)
脅威動向
Heartbleed よ、悔しかろう。脆弱性「VENOM」が、無数の VM を毒牙に掛ける~その広範囲に影響を及ぼす仮想化の欠陥は、10 年以上前から存在していた(The Register)
TheRegister
IHCへの通報件数は増加傾向、「売春目的等の誘引」情報が前年比3倍近くに(警察庁)
脅威動向
Adobe ReaderとAcrobatのセキュリティアップデートを公開(アドビ)
セキュリティホール・脆弱性
月例セキュリティ情報13件を公開、最大深刻度「緊急」は3件(日本マイクロソフト)
セキュリティホール・脆弱性
Adobe Flash Player における ByteArray 領域解放済みメモリ参照の脆弱性(Scan Tech Report)
エクスプロイト
「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック)
セキュリティホール・脆弱性脆弱性と脅威人気記事
-
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Apache HTTP Server 2.4 に複数の脆弱性
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
Movable Type に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ