
最新記事
記事一覧

特に増えているのは「Twitterの被害」「ワンクリック詐欺の被害」(キングソフト)
脅威動向
Tokyo SOC Reportで最も読まれた記事はJavaの脆弱性を悪用する攻撃(日本IBM)
脅威動向
アカウントごとに異なる、強力かつ安全なパスワードの使用を呼びかけ(マカフィー)
脅威動向
IEにリモートからコードを実行される脆弱性、現在調査中と発表(マイクロソフト)
セキュリティホール・脆弱性
ゲーム内通貨を無償提供するという詐欺がSNSで拡大、アクセス許可に注意(ソフォス)
脅威動向
今年を代表するキーワードは「情報流出」--2010セキュリティ十大ニュース(JNSA)
脅威動向
Microsoft WMI Administrative Toolsに任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
スタンドアロン型のフィッシング攻撃が増加傾向--RSA月例レポート(RSAセキュリティ)
脅威動向
ブラウザのタブ機能を悪用する「Tabnabbing Attack」--月例レポート(セキュアブレイン)
脅威動向
Microsoft IIS FTPサーバにメモリ破損の脆弱性、すでに攻撃コードも公開(JVN)
セキュリティホール・脆弱性
1.44秒毎に新しいマルウェア、2010年は過去最大量のマルウェアが配布(マカフィー)
脅威動向
推測されやすい危険なパスワード50を公開、複数サイトでの使用も危険(ソフォス)
脅威動向
Microsoft Windows の Win32k.sys ドライバにおける 0-Day エクスプロイトの脆弱性(Scan Tech Report)
エクスプロイト
Webサーバ「Ecava IntegraXor」にバッファオーバーフローの脆弱性(JVN)
セキュリティホール・脆弱性
2010年の感染被害報告数は2009年の4割弱に減少--年間レポート(トレンドマイクロ)
脅威動向
「Apple Time Capsule」および「AirPort Base Station」に複数の脆弱性(JVN)
セキュリティホール・脆弱性
「Stuxnet」に代表される「新しいタイプの攻撃」とは--IPAがレポート(IPA)
脅威動向
「アタッシェケース」に任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
日立製品の7件のセキュリティ情報を更新、対策版提供情報が中心(HIRT)
セキュリティホール・脆弱性
IPAがIEの脆弱性に関する緊急対策情報、至急パッチの適用を(IPA)
セキュリティホール・脆弱性
12月の定例パッチ17件を公開、IEの累積的更新の「緊急」2件など修正(マイクロソフト)
セキュリティホール・脆弱性
IEに任意のコードを実行される脆弱性、すでに攻撃コードを確認(JVN)
セキュリティホール・脆弱性
「Exim」にコードを実行される複数の脆弱性、すでに攻撃活動を確認(JVN)
セキュリティホール・脆弱性
glibc の LD_AUDIT 環境変数に起因する権限昇格の脆弱性(Scan Tech Report)
エクスプロイト
ユーザが注意すべき「2011年、12のオンライン詐欺」を発表(マカフィー)
脅威動向
セキュリティ情報の事前通知、12月は「緊急」2件を含む全17件を予定(マイクロソフト)
セキュリティホール・脆弱性
「Asterisk」に意図しない国際通話で不正利用被害、高額請求事例も(JPCERT/CC)
セキュリティホール・脆弱性
「Quicktime」のJPEG2000処理にリモートからコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
ウェブログシステム「Movable Type」に複数の脆弱性(JVN)
セキュリティホール・脆弱性
「QuickTime 7.6.9」およびセキュリティアップデートを公開(アップル)
セキュリティホール・脆弱性
11月もドライブバイダウンロードが脅威。Javaベース増加--月刊レポート(カスペルスキー)
脅威動向
新たなドライブ・バイ・ダウンロード攻撃に注意--11月度ウイルス届出状況(IPA/ISEC)
脅威動向
クリスマスをテーマにした数千のマルウェア配布活動、Twitterで確認(Panda Security)
脅威動向
IEのゼロデイ脆弱性が引き続き悪用の標的に--10月度レポート(フォーティネットジャパン)
脅威動向
複数の機能を備えた「WORM_PROLACO」が2位に急浮上--11月度レポート(トレンドマイクロ)
脅威動向
Javaの脆弱性を悪用するドライブ・バイ・ダウンロード攻撃が増加(日本IBM)
脅威動向
ショートカットファイルの脆弱性を狙うウイルスが連続1位--11月レポート(マカフィー)
脅威動向
データが消失する危険性の高い新種のランサムウェア2種類を検知(カスペルスキー)
脅威動向
ISC BINDに複数の脆弱性、特に危険度の高いDoS攻撃を受ける脆弱性に注意(JVN)
セキュリティホール・脆弱性
ニンテンドーDSやWiiをハッキングツールや踏み台にするデモ公開(アンラボ)
脅威動向
ダウンロード系雑誌で紹介の無許諾配信サイト、高い割合で著作物を入手可能(クロスワープ)
脅威動向
「AWStats」にネットワーク上の任意の設定ファイルを指定される脆弱性(JVN)
セキュリティホール・脆弱性
「Sleipnir」「Grani」のクリップボード操作に脆弱性(JVN)
セキュリティホール・脆弱性
Microsoft Internet Explorer の CSS タグの処理におけるメモリ領域破壊の脆弱性(Scan Tech Report)
エクスプロイト脆弱性と脅威人気記事
-
-
「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ
-
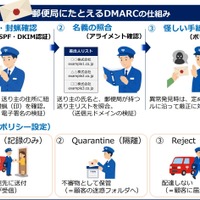
警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す
-
Windows DNSに複数の脆弱性
-
任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ
-
臼杵市特設サイト旧ドメインを第三者が取得、当時配布したチラシのQRコードからアクセスしないよう注意呼びかけ
-
Windows DNS に複数の脆弱性
-
SHIRASAGI に複数の脆弱性
-
マイクロソフトが 9 月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が 2 件
-
a-blog cms にパストラバーサルの脆弱性