
最新記事
記事一覧
見えないメモリ「対フォレンジックマルウェア」とは
セミナー・イベント
トレンドマイクロ、「Log4j」の脆弱性について解説
セキュリティホール・脆弱性
ManageEngine の複数の製品における遠隔からの任意のコード実行につながる API への制御不備の脆弱性(Scan Tech Report)
エクスプロイト
CrowdStrike、Log4j2の脆弱性の調査結果を公表
セキュリティホール・脆弱性
コニカミノルタ製複合機および印刷システムに複数の脆弱性
セキュリティホール・脆弱性
2021年10月から12月の脅威を振り返り、Apache Log4jの任意のコード実行の脆弱性など
脅威動向
Active Directoryの停止はビジネスの停止 ~ 意外なセキュリティの盲点を洗い出し、リアルタイムかつ継続的な監視で真の安定稼働を実現する鍵とはPR
新製品・新サービス
英でワクチンパスポートアプリ登録用のニセ情報を内部関係者が販売、三名逮捕
TheRegister
トレンドマイクロ、Apache Log4jの脆弱性「Log4Shell」を悪用する攻撃手口について解説
セキュリティホール・脆弱性
Apache HTTP Server 2.4に複数の脆弱性
セキュリティホール・脆弱性
キャリアヴェイルが提案するネットワーク監視の障害復旧「以外」の目的PR
新製品・新サービス
工場SOC とビルSOC ~ 現状と課題
セミナー・イベント
Apache Log4j2のRCE脆弱性を狙う攻撃を観測
セキュリティホール・脆弱性
GroupSession に複数の脆弱性
セキュリティホール・脆弱性
TwoFive メールセキュリティ Blog 第2回「今こそレガシーを見直す時、電子メールのマルウェア対策」
コラム
サイボウズ Office に複数の脆弱性
セキュリティホール・脆弱性
OpenSSLのlibsslにX509_verify_cert()内部エラーの不正な処理
セキュリティホール・脆弱性
「2025年までに量子コンピュータが既存暗号アルゴリズムを解読」7割、デジサートが2022年セキュリティ予測
脅威動向
CrowdStrike Blog:Falcon HorizonでAmazon EC2のセキュリティを確保する方法
新製品・新サービス
Movable Type の XMLRPC API に OS コマンドインジェクションの脆弱性
セキュリティホール・脆弱性
Active Directoryのセキュリティ強化、有効化を推奨
セキュリティホール・脆弱性
マイクロソフトが12月のセキュリティ情報公開、Emotetで悪用される脆弱性含む
セキュリティホール・脆弱性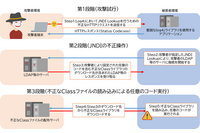
Apache Log4j RCE 脆弱性、NTTデータ先端技術が検証報告
セキュリティホール・脆弱性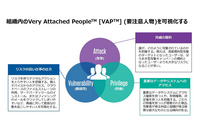
Proofpoint Blog 第8回「脅威を予測する!組織のリスクに基づくセキュリティ戦略の検討」
コラム
NISC 注意喚起、ApacheLog4j の脆弱性(CVE-2021-44228)を悪用する実証コードも公開
セキュリティホール・脆弱性
警察庁 注意喚起、Javaライブラリ「Apache Log4j」の脆弱性(CVE-2021-44228)を標的とした攻撃を観測
セキュリティホール・脆弱性
セキュアヴェイルとLogStare、グループ製品における「Log4shell」の影響を調査
脅威動向
Apache Log4jに任意のコードが実行可能な脆弱性
セキュリティホール・脆弱性
「Apache Log4j」ライブラリに深刻なゼロデイ脆弱性、トレンドマイクロ報告
セキュリティホール・脆弱性
Mandiant Blog第3回「『攻撃は常に進化している』はベンダーの煽りなのかの考察とサイバーセキュリティ業界の“知る人ぞ知る”なベンダーが新たなスタートを切った理由」
脅威動向
LogStareのSOCの窓 号外「Log4j の脆弱性 ( CVE-2021-44228 ) への各種セキュリティ製品の対応」
セキュリティホール・脆弱性
大物ランサムウェア攻撃犯三人の「転職」
TheRegister
建設システムのIT補助金窓口を装った迷惑メールに注意を呼びかけ
脅威動向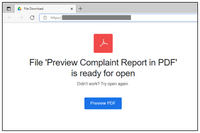
Emotetの感染手口に変化、PDF閲覧ソフトを偽装
脅威動向
住友生命を装った不審メールを確認、注意を呼びかけ
脅威動向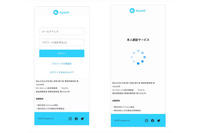
Kyashを装うフィッシングサイトに注意喚起
脅威動向
コリンズ・テクリスとの関連を装った不審メールに注意喚起、過去に送信したメールを引用
脅威動向
イエラエセキュリティのエンジニアがヤマハ製ルーターの脆弱性を報告
セキュリティホール・脆弱性
中国グレートファイアウォール輸出計画
TheRegister
米司法省 イラン人ハッカー起訴/中国データセキュリティ規則案公布/脅威インテリジェンスに関わる者が念頭に置くこと 他 [Scan PREMIUM Monthly Executive Summary]
脅威動向
日本プルーフポイント増田幸美のセキュリティ情報プレゼンテーション必勝ノウハウPR
特集
GitLab においてメタデータの削除処理に起因する遠隔コード実行の脆弱性(Scan Tech Report)
エクスプロイト
WordPress 用プラグイン Advanced Custom Fields に複数の認証欠如の脆弱性
セキュリティホール・脆弱性
CrowdStrike Adversary Calender 2021 年 12 月
調査・ホワイトペーパー
複数のエレコム製 LAN ルーターに複数の脆弱性
セキュリティホール・脆弱性
エレコム製ルータに複数の脆弱性
セキュリティホール・脆弱性
CrowdStrike Blog:SMTPの悪用に対抗するためのクラウド強化
脅威動向
Coincheck を騙るフィッシングを確認、注意呼びかけ
脅威動向
Movable Type及びPowerCMSのXMLRPC APIにおける脆弱性を標的としたアクセスを観測
セキュリティホール・脆弱性脆弱性と脅威人気記事
-
-
「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ
-
警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す
-
Windows DNSに複数の脆弱性
-
任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ
-
臼杵市特設サイト旧ドメインを第三者が取得、当時配布したチラシのQRコードからアクセスしないよう注意呼びかけ
-
Windows DNS に複数の脆弱性
-
SHIRASAGI に複数の脆弱性
-
マイクロソフトが 9 月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が 2 件
-
a-blog cms にパストラバーサルの脆弱性