
最新記事
記事一覧

ザッカーバーグなどFacebookでの有名人ハッキング事件を紹介(G Data)
脅威動向
PayPalを騙りSkypeの料金を請求するフィッシングメールと日本語サイト(フィッシング対策協議会)
脅威動向
「MODx Evolution」にSQLインジェクションの脆弱性、アップデートで解消(IPA)
セキュリティホール・脆弱性
2010年、サイバー犯罪は大きな転換期を迎えた--Ciscoレポート(シスコシステムズ)
脅威動向
2010年は多種多様なオンライン犯罪手法が確立された年--RSAレポート(RSAセキュリティ)
脅威動向
CollabNet ScrumWorks Basicの認証情報処理に問題、認証情報閲覧の可能性(JVN)
セキュリティホール・脆弱性
Microsoft IIS の FTP サーバにおけるヒープオーバーフローの脆弱性(Scan Tech Report)
エクスプロイト
Android OSを標的とする初のボット「Geinimi」を確認、注意喚起を発表(IPA/ISEC)
脅威動向
2010年はSNSサイトを標的にしたサイバー犯罪が増加、攻撃方法も多様化(ソフォス)
脅威動向
深刻度の高い脆弱性は特定のWebブラウザに限らず存在--JVN登録状況(IPA)
脅威動向
オタクのお遊びがサイバー戦争の武器に--過去10年間の脅威の進化(フォーティネット)
脅威動向
Cisco Linksys WRT54GC、DoS攻撃を受ける脆弱性(JVN)
セキュリティホール・脆弱性
Lunascapeに任意のコードを実行される脆弱性、6.4.1へのアップデートを(JVN)
セキュリティホール・脆弱性
攻撃ツールキットの入手、利用が容易になったことで攻撃が急増する可能性(シマンテック)
脅威動向
今年はサイバー犯罪者に対し捜査機関の国際的な協力が進む--トレンド予測(フォーティネット)
脅威動向
「Trend Micro Control Manager」にリモートコード実行の脆弱性(トレンドマイクロ)
セキュリティホール・脆弱性
MasterCardを騙るフィッシングメールおよび複数の誘導先サイトを確認(フィッシング対策協議会)
脅威動向
セキュリティにおける2010年度の総括、2011年度の予測レポートを公開(エフセキュア)
脅威動向
最新ガジェットを守る5つのセキュリティアドバイスを発表(マカフィー)
脅威動向
複数のRocomotion製品にXSSの脆弱性、アップデートで回避(JVN)
セキュリティホール・脆弱性
Eximの string_vformat() 関数におけるバッファオーバーフローの脆弱性(Scan Tech Report)
エクスプロイト
Ruby Version Managerにエスケープシーケンスインジェクションの脆弱性(JVN)
セキュリティホール・脆弱性
カスペルスキーのロシア語偽サイトを確認、偽セキュリティソフトを投下(Securelist)
脅威動向
ショートカットの脆弱性を悪用する脅威以外は例年と大差なし--2010年総括(マカフィー)
脅威動向
Google Chromeに複数のメモリ破損の脆弱性、ユーザはアップデートを(JVN)
セキュリティホール・脆弱性
送信されるスパムはこれまで以上に悪質化--スパム四半期レポート(ソフォス)
脅威動向
エフセキュアブログが2011年新春特別レポート公開(エフセキュア)
脅威動向
WellinTech KingViewにヒープオーバーフローの脆弱性、攻撃コードも確認(JVN)
セキュリティホール・脆弱性
犯罪者はどう開拓するか?新ドメイン「.pф」監視結果より--月間レポート(カスペルスキー)
脅威動向
「フィッシングサイト」の報告が増加、全体の2割超に--JPCERT/CCレポート(JPCERT/CC)
脅威動向
Contents-Mallの管理者パスワード取扱いに脆弱性、情報漏えいの可能性も(JVN)
セキュリティホール・脆弱性
IEのCSS解析処理におけるメモリ破壊の脆弱性検証レポートを発表(NTTデータ・セキュリティ)
エクスプロイト
1月の定例パッチ2件を公開、WindowsやIE8に確認された脆弱性は先送り(マイクロソフト)
セキュリティホール・脆弱性
Microsoft IE8のmshtml.dll ライブラリに解放済みメモリを使用する脆弱性(JVN)
セキュリティホール・脆弱性
Java Web Start におけるサンドボックスによるセキュリティ制限回避の脆弱性(Scan Tech Report)
エクスプロイト
携帯キャリアはSMSベースのボットネットの監視・対応を検討すべき(マカフィー)
脅威動向
2010年の情報セキュリティ上の出来事、3つを紹介--ウイルス届出状況(IPA/ISEC)
脅威動向
セキュリティ情報の事前通知、1月は「緊急」と「重要」が1件ずつ(マイクロソフト)
セキュリティホール・脆弱性
Mac OS X v10.6.6およびセキュリティアップデートを公開(アップル)
セキュリティホール・脆弱性
Stuxnetに代表されるAPTによる攻撃を懸念(EMCジャパンRSA事業本部)
脅威動向
便利な環境であるほど攻撃のターゲットとなりやすい--2011年脅威トレンド(アンラボ)
脅威動向
ユーザが急増しているプラットフォームが標的に--2011年サイバー脅威予測(マカフィー)
脅威動向
Windowsにサムネイル画像の表示でリモートからコードを実行される脆弱性(マイクロソフト)
セキュリティホール・脆弱性
ボット機能を持つ初のAndroidマルウェアを確認、端末の乗っ取りも(ISC)
脅威動向
「WORM_DOWNAD」の感染報告が継続、脆弱性対策を--12月度レポート(トレンドマイクロ)
脅威動向
Microsoft Internet Explorer の CSS インポートにおける解放済みメモリ使用の脆弱性(Scan Tech Report)
エクスプロイト脆弱性と脅威人気記事
-
-
「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ
-
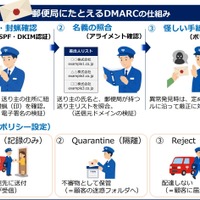
警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す
-
Windows DNSに複数の脆弱性
-
任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ
-
臼杵市特設サイト旧ドメインを第三者が取得、当時配布したチラシのQRコードからアクセスしないよう注意呼びかけ
-
Windows DNS に複数の脆弱性
-
SHIRASAGI に複数の脆弱性
-
マイクロソフトが 9 月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が 2 件
-
a-blog cms にパストラバーサルの脆弱性