

最新記事
記事一覧

セキュリティは「データ」が命、NICT が解析環境をさらに強化
セミナー・イベント
複数のセキュリティ製品に脆弱性、トレンドマイクロが自ら報告(JVN)
セキュリティホール・脆弱性
欧州で被害が確認された「Petya」など、ランサムウェアの新種や亜種に注意(JPCERT/CC)
脅威動向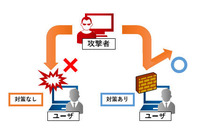
グローバルIPアドレスが割り振られているPCやサーバなどの対策を呼びかけ(JPCERT/CC)
脅威動向
スライドPDF作成アプリ「Marp」に情報漏えいの脆弱性(JVN)
セキュリティホール・脆弱性
東芝ライテック製ホームゲートウェイに複数の脆弱性(JVN)
セキュリティホール・脆弱性
macOS における Disk Arbitration デーモンでの競合状態制御不備により権限が昇格可能となる脆弱性(Scan Tech Report)
エクスプロイト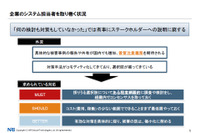
DDoS 攻撃対処3つの目線 ~ 情シス、ISP/IDC、BGP運用者
セキュリティホール・脆弱性
文部科学省「電子入札設定チェックツール」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
「キャラミんOMP」のインストーラに任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性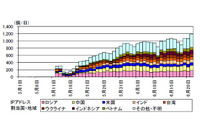
暗号化を行わない「WannaCry」亜種に感染したPCによるアクセスが増加(警察庁)
脅威動向
アイ・オー・データ製ネットワークカメラに意図しない操作をされる脆弱性(JVN)
セキュリティホール・脆弱性
「Acronis True Image」に任意コード実行の脆弱性、現状では未対策(JVN)
セキュリティホール・脆弱性
「Apache HTTP Web Server」に複数の脆弱性、アップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
「Samsung Magician」に任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
BIND 9.xに権限を昇格される緊急の脆弱性、バージョンアップを強く推奨(JPRS)
セキュリティホール・脆弱性
「WP Job Manager」に画像をアップロードされる脆弱性、被害報告も(JVN)
セキュリティホール・脆弱性
「HPE SiteScope」に複数の脆弱性、認証情報取得などの影響を受けるおそれ(JVN)
セキュリティホール・脆弱性
アドビが「Adobe Flash Player」のセキュリティアップデートを公開(JPCERT/CC)
セキュリティホール・脆弱性
MSが6月のセキュリティリリースを公開、XPおよびServer 2003にも対応(JPCERT/CC)
セキュリティホール・脆弱性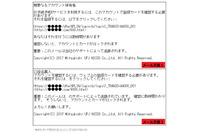
MUFGカード騙るフィッシングメール、新たな文面とリンク先を確認(フィッシング対策協議会)
脅威動向
検査ツール「iCodeChecker」に任意のスクリプトを実行される脆弱性(JVN)
セキュリティホール・脆弱性
複数のWordPress用プラグインに脆弱性、最新版へのアップデートを呼びかけ(JVN)
セキュリティホール・脆弱性
サポート終了の「QuickTime for Windows」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
制御システムを狙うマルウェア「CrashOverride」に注意、対象拡大のおそれも(JVN)
脅威動向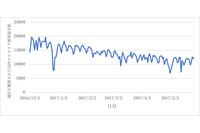
インターネットバンキング不正送金に対する国際的な取り組みの効果(JPCERT/CC)
脅威動向
「サイボウズ KUNAI for Android」に任意のスクリプトを実行される脆弱性(JVN)
セキュリティホール・脆弱性
防衛装備庁「電子入札・開札システム」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
Samba における IPC 通信処理の不備により悪意のあるライブラリファイルを読み込ませることが可能となる脆弱性(Scan Tech Report)
エクスプロイト
配布終了のIPA「CASL II シミュレータ」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
農林水産省の電子納品チェックシステムに任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
「CalAmp LMU 3030 シリーズ」に、CANバスに攻撃を受ける脆弱性(JVN)
セキュリティホール・脆弱性
国税庁「事前準備セットアップファイル」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性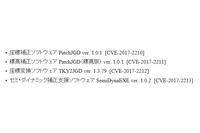
複数の国土地理院提供ソフトのインストーラに任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
Windows版「Simeji」のインストーラに任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性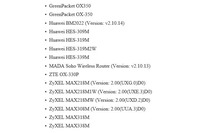
複数のWiMAXルータに、デバイスの管理者権限を取得される脆弱性(JVN)
セキュリティホール・脆弱性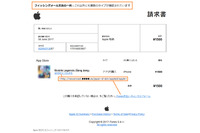
App Storeからの請求書を装うフィッシング、複数の件名やリンク先が存在(フィッシング対策協議会)
脅威動向
ランサムウェア対策ソフト「AppCheck」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
「Apache Tomcat」に、エラーページの削除や上書きが行われる脆弱性(JVN)
セキュリティホール・脆弱性
シノアリスのメンテナンスを強制的に解除すると詐称、連携するとアカウント乗っ取り等の可能性(スクウェア・エニックス)
脅威動向
Officeプロダクトキー不正コピーフィッシング、新たなURLを確認(フィッシング対策協議会)
脅威動向
WordPress用プラグイン「Multi Feed Reader」にデータベース取得などの脆弱性(JVN)
セキュリティホール・脆弱性
IPAが提供する脆弱性体験学習ツール「AppGoat」に複数の脆弱性(JVN)
セキュリティホール・脆弱性
環境省の報告書作成支援ツールのインストーラに任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
「SaAT Personal」「SaAT Netizen」に任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
WordPress用プラグイン「WP Live Chat Support」に任意スクリプト実行の脆弱性(JVN)
セキュリティホール・脆弱性
「Tera Term」のインストーラに、任意のコードを実行される脆弱性(JVN)
セキュリティホール・脆弱性
複数の住民基本台帳用 IC カードリーダライタに任意コード実行の脆弱性(JVN)
セキュリティホール・脆弱性
長い連休を受け、例年のGW関連に加えレジャーグッズの偽販売サイトも増加(BBソフトサービス)
脅威動向脆弱性と脅威人気記事
-
-
JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨
-
Apache HTTP Server 2.4 に複数の脆弱性
-
警察庁「サイバー警察局便り」で情報流出への注意を呼びかけ 企業から個人まで基本的対策の再点検を呼びかけ
-
Android アプリ「チケット流通センター」に複数の脆弱性
-
Movable Type に複数の脆弱性
-
ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介
-

Okta Blog 第20回 AIアカウント乗っ取りと偽登録の仕組み ~ Oktaが明かすアンダーグラウンドAI経済
-
ネット証券等の不正取引被害が拡大、金融庁が注意喚起 2026年8月は4社で25件の不正取引
-

警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ